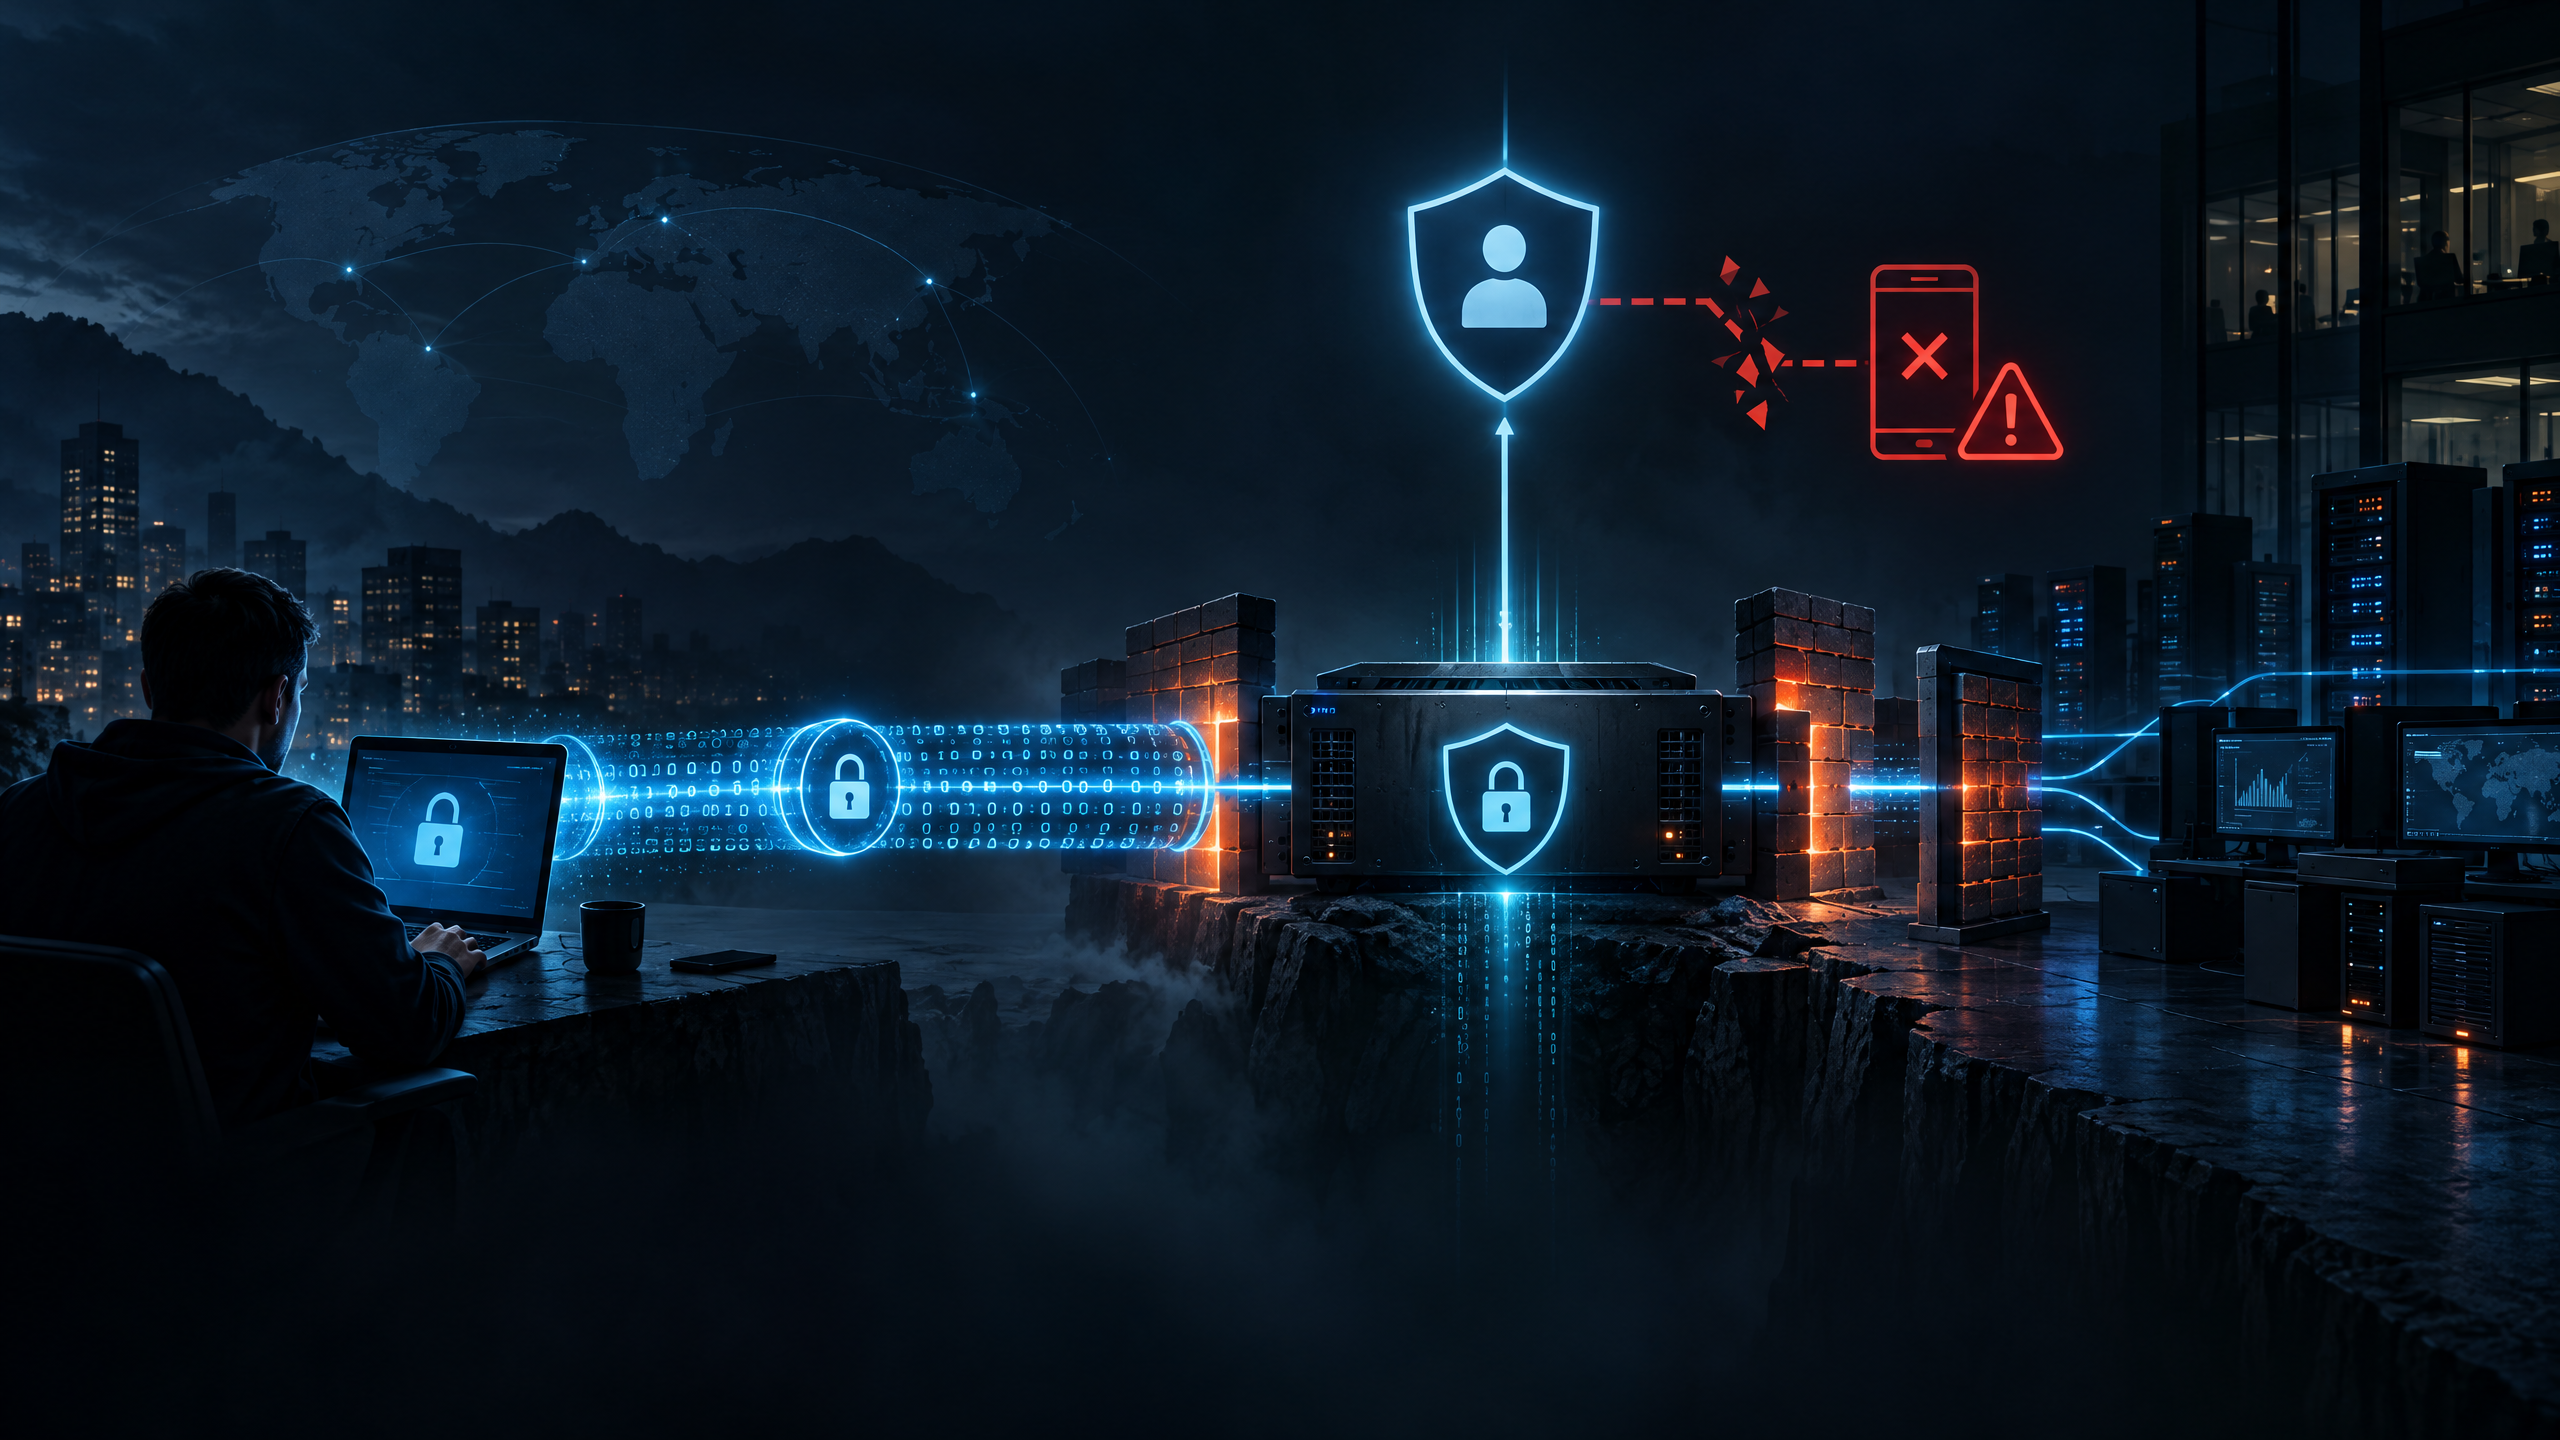
A CISA adicionou a CVE-2026-19868 ao catálogo Known Exploited Vulnerabilities (KEV) em 6 de novembro de 2026, e a SonicWall informou ter investigado um relato que indica potencial exploração. A falha está no serviço SSLVPN do SonicOS e pode permitir o bypass de controles SAML, incluindo a autenticação multifator imposta por SAML.
O problema não é um acesso anônimo direto ao firewall. A descrição oficial exige que o usuário tenha credenciais válidas para um método de autenticação alternativo. O risco é especialmente relevante para organizações que usam SAML no login do SSLVPN e consideram que o MFA aplicado nessa camada bloqueia todas as rotas alternativas.
O que é a CVE-2026-19868
A vulnerabilidade é classificada como uma falha no enforcement de autenticação. Em determinadas configurações, um usuário que já possua credenciais válidas de um método alternativo pode contornar os controles SAML do SSLVPN. Se o SAML impõe MFA, a exploração bem-sucedida também pode contornar essa exigência.
A SonicWall informa que a falha afeta somente a interface ou o serviço SSLVPN quando o SAML está habilitado para os logins. Isso reduz o conjunto de instalações diretamente expostas, mas torna essencial verificar a configuração real de cada appliance, e não apenas a versão do firmware.
O CVE foi classificado como CWE-308, uso de autenticação de fator único, e recebeu pontuação CVSS 7.1. A SonicWall afirma que investigou um relato de potencial exploração e recomenda atualizar o produto o quanto antes.
Produtos e versões afetadas
| Plataforma | Versões afetadas | Versão corrigida |
|---|---|---|
| SonicOS Gen7, incluindo firewalls físicos e NSv | 7.3.3-7015 e anteriores | 7.3.4-7013 ou posterior |
| SonicOS Gen8, incluindo firewalls físicos e NSv | 8.2.2-8015 e anteriores | 8.2.3-8015 ou posterior |
O advisory da SonicWall lista como afetados modelos Gen7 TZ, NSa e NSsp, além de NSv em ESX, KVM, Hyper-V, AWS e Azure. Na Gen8, o alcance inclui modelos TZ e NSa e as variantes NSv XS, S, M e L nas mesmas plataformas de virtualização e nuvem.
A CISA registrou prazo de correção em 20 de novembro de 2026. A entrada do KEV informa que o uso em campanhas de ransomware é desconhecido; portanto, não há base para afirmar associação com ransomware.
Por que o risco é diferente de um bypass anônimo
A CVE não descreve uma falha que permita a qualquer visitante entrar no SSLVPN sem credenciais. O cenário exige credenciais válidas de um método alternativo. Ainda assim, essas credenciais podem ser obtidas por phishing, reutilização de senhas, comprometimento de diretório ou outro incidente anterior.
O impacto aumenta quando a equipe acredita que o MFA SAML é obrigatório, mas não percebe que uma rota de autenticação alternativa continua habilitada. Um atacante que obtenha uma credencial alternativa pode tentar usar justamente essa diferença de política para acessar a rede remota.
O que fazer agora
Atualize o SonicOS. Para Gen7, instale a versão 7.3.4-7013 ou posterior. Para Gen8, instale a versão 8.2.3-8015 ou posterior. Faça o procedimento conforme a documentação da SonicWall, valide o arquivo e planeje a janela de reinício do appliance.
Confirme a configuração do SSLVPN. Identifique quais appliances têm SAML habilitado para login e quais métodos alternativos permanecem ativos. Não presuma que desabilitar o SAML seja uma mitigação segura; a correção recomendada pelo fabricante é atualizar o software.
Revise as contas usadas em autenticação alternativa. Priorize contas com acesso remoto, privilégios administrativos ou senhas reutilizadas. Se houver evidência de exposição, redefina credenciais, revogue sessões e reavalie tokens e chaves associados.
Verifique logs antes e depois do patch. Procure logins SSLVPN usando métodos alternativos, acessos fora do padrão, mudanças de origem geográfica, conexões em horários incomuns e autenticações que não apresentem o desafio MFA esperado.
Restrinja temporariamente o acesso quando necessário. Se a atualização não puder ser aplicada imediatamente, limite o acesso do SSLVPN a endereços e grupos estritamente necessários, reduza privilégios e considere suspender o serviço exposto até a correção. A SonicWall não lista um workaround específico para a CVE.
Orientações para equipes de segurança
Faça um inventário de todas as instâncias SonicOS Gen7 e Gen8, incluindo appliances virtuais em nuvem. Registre modelo, versão, exposição à internet, uso de SAML, métodos alternativos, grupos autorizados e data do último backup de configuração.
Compare a política do provedor de identidade com a política efetiva do SonicOS. O objetivo é descobrir se usuários podem escolher um método alternativo que não aplica o mesmo MFA do fluxo SAML. Corrija a inconsistência depois de preservar a disponibilidade operacional do acesso remoto.
Integre os logs do SonicWall, provedor de identidade, diretório e VPN. Uma autenticação alternativa isolada não prova exploração, mas uma sequência de acesso remoto sem o desafio MFA esperado merece investigação. Preserve os registros e isole contas ou endpoints quando houver indícios de comprometimento.
Não atribua a atividade a um grupo, país ou campanha de ransomware sem evidência específica. O KEV confirma uso conhecido da vulnerabilidade, enquanto a própria CISA marca o uso em ransomware como desconhecido.
Conclusão
A CVE-2026-19868 permite que credenciais válidas de um método de autenticação alternativo contornem controles SAML no SSLVPN do SonicOS. Quando o SAML aplica MFA, o bypass pode também eliminar essa camada de proteção. A vulnerabilidade afeta Gen7 e Gen8 quando SAML está habilitado para logins SSLVPN.
Atualize Gen7 para 7.3.4-7013 ou posterior e Gen8 para 8.2.3-8015 ou posterior. Em seguida, revise métodos alternativos, sessões, credenciais e logs de acesso remoto. Como a CVE está no KEV e a SonicWall relata potencial exploração, não espere o prazo de 20 de novembro para iniciar a correção.
Fontes primárias
SonicWall PSIRT: SNWLID-2026-0014 — SonicOS Affected By Multiple Vulnerabilities.
CISA: Entrada da CVE-2026-19868 no catálogo KEV.
Canadian Centre for Cyber Security: SonicWall security advisory AV26-1133.
CVE.org: CVE-2026-19868.