N-able N-central: falhas críticas exigem atualização para o HF2
A N-able liberou o N-central 2026.4 HF2 após a divulgação pública de vulnerabilidades críticas, incluindo XXE, SSRF e traversal com potencial de execução remota.
Tudo sobre segurança da Informação e tecnologia.
A N-able liberou o N-central 2026.4 HF2 após a divulgação pública de vulnerabilidades críticas, incluindo XXE, SSRF e traversal com potencial de execução remota.
A CVE-2026-118183 no plugin Duplicate Post permite que usuários autorizados a usar o recurso publiquem posts sem a capacidade correspondente. Atualize para a versão 1.5.8 ou posterior.
A CVE-2026-114713 no UnrealIRCd permite a usuários comuns executar comandos com autoridade de servidor em redes interligadas. Atualize para a versão 6.2.7.1 ou aplique o hot-patch oficial.
A CVE-2026-102895 no GPUStack permite acesso administrativo sem autenticação e pode expor segredos e permitir execução de código. Atualize para a versão 2.2.0 ou posterior.
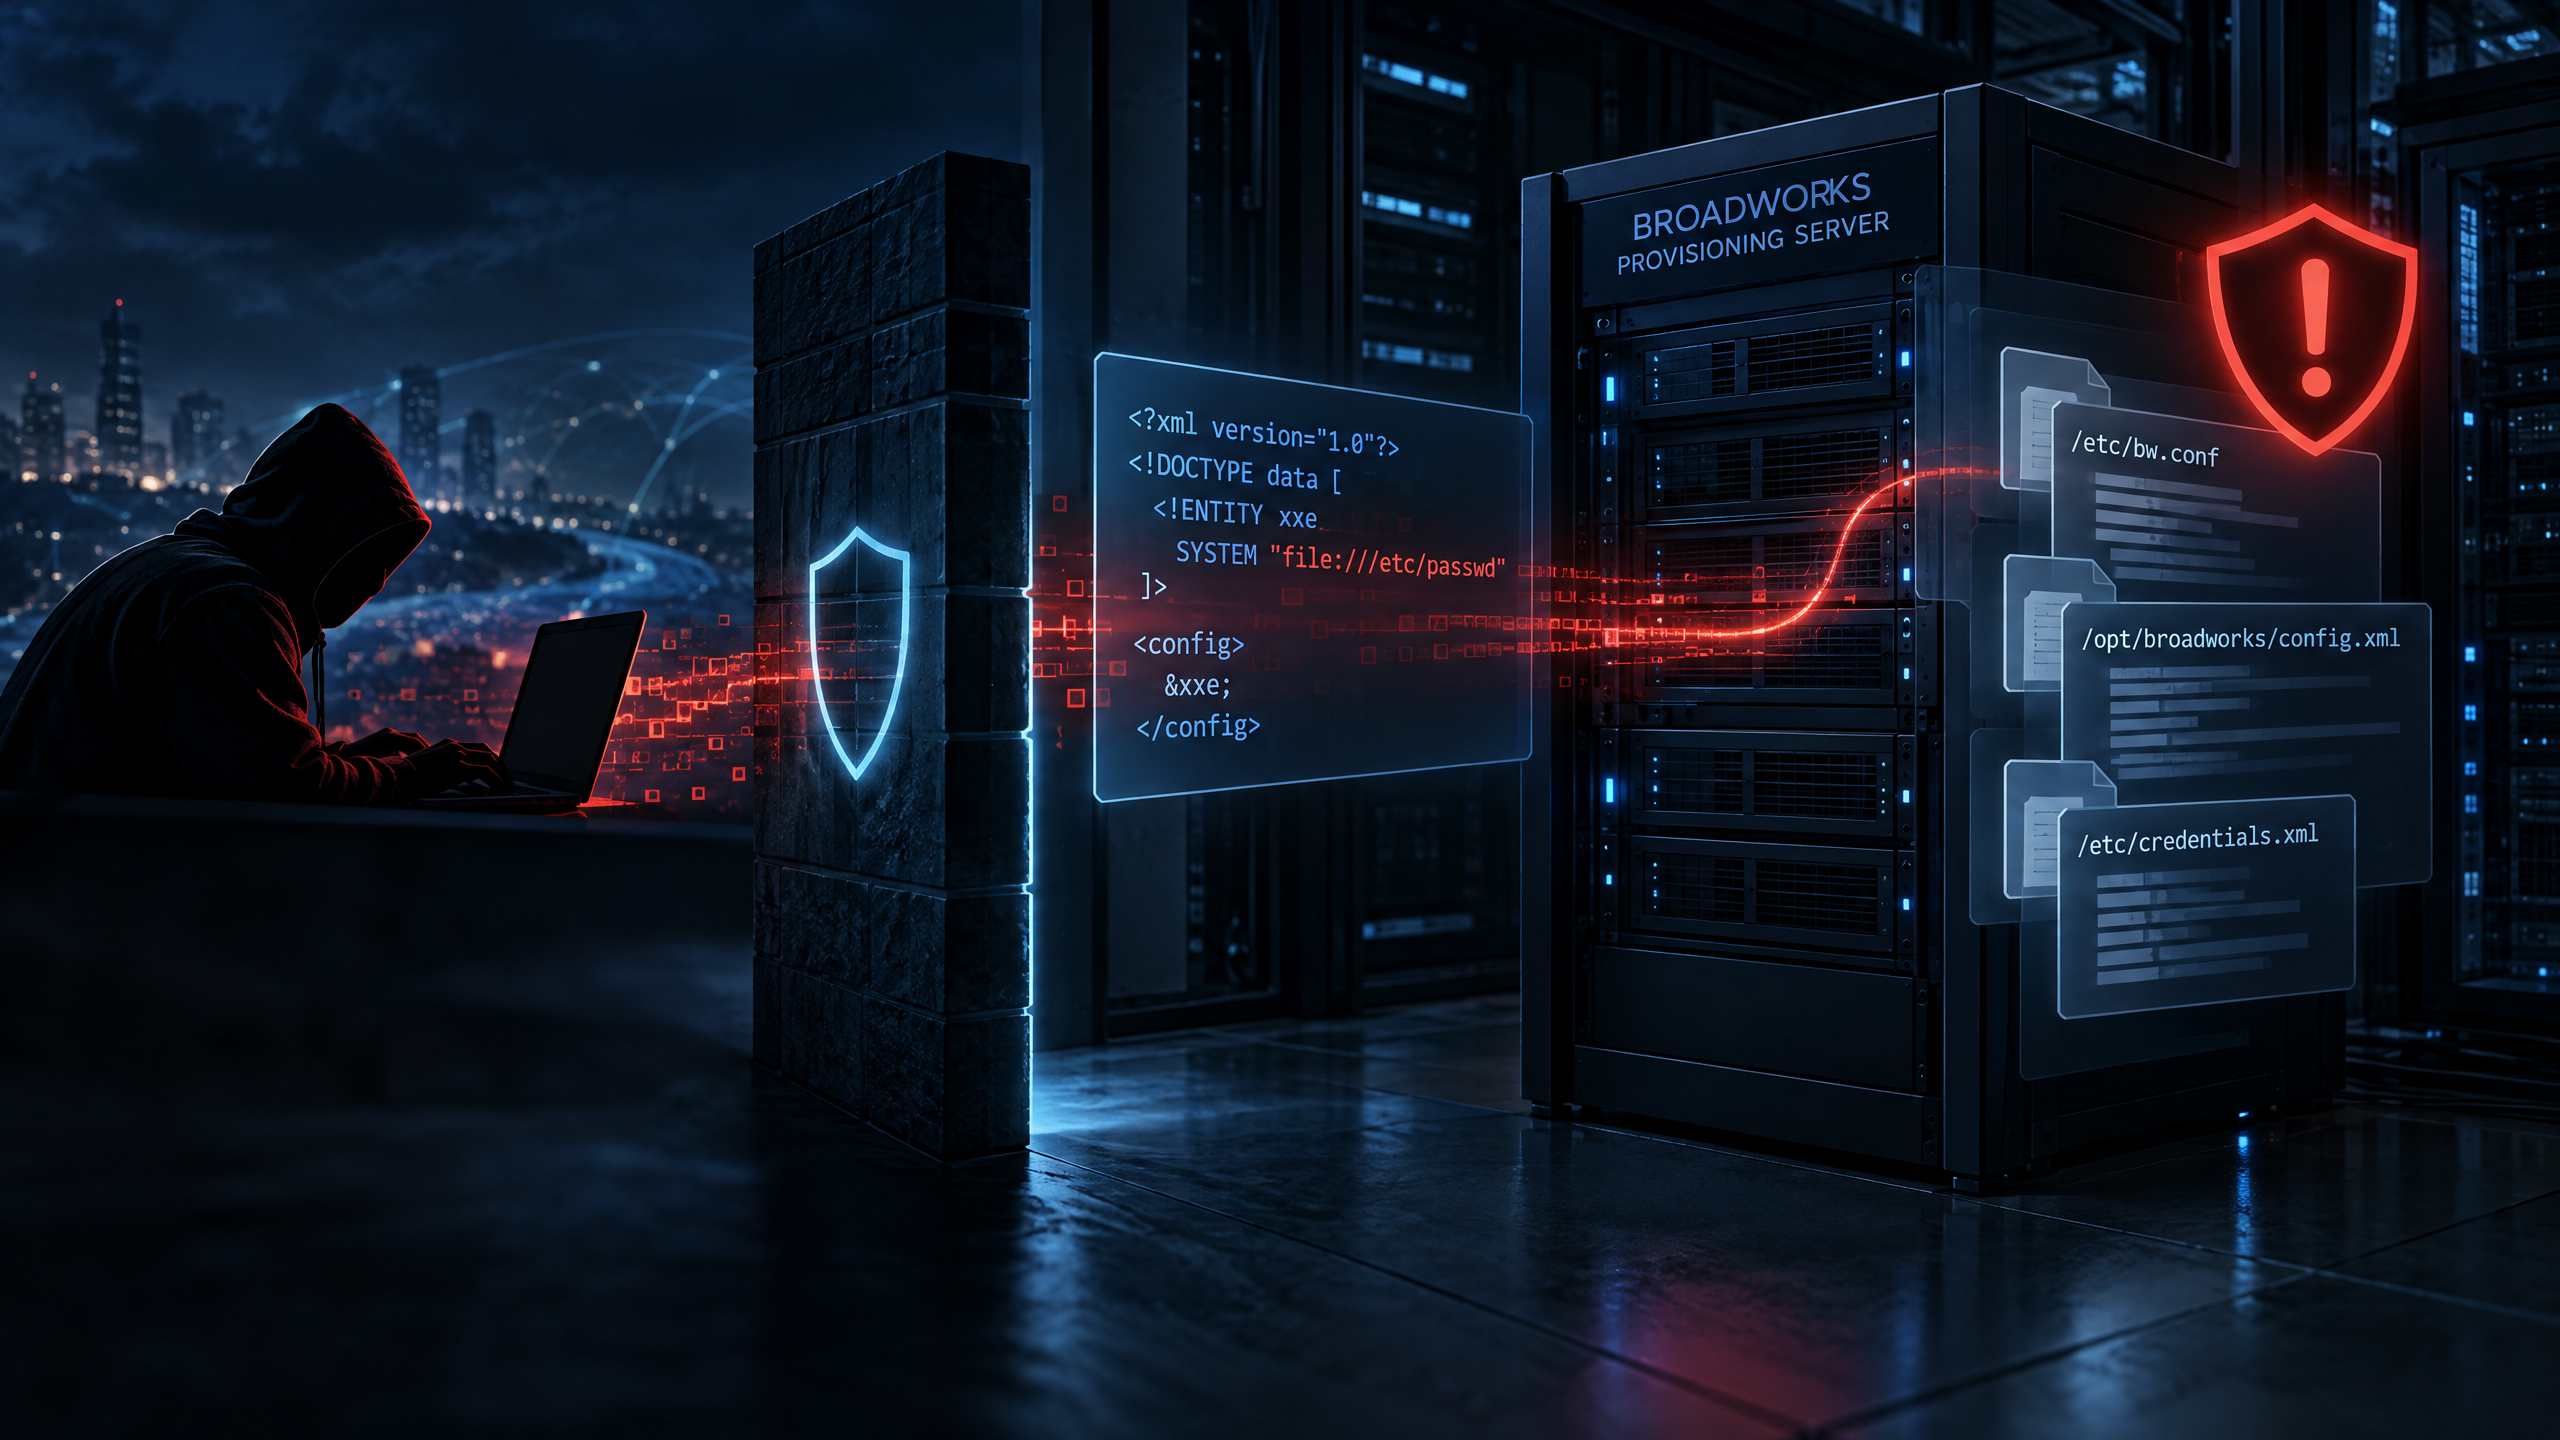
A CVE-2026-20320 no Cisco BroadWorks é uma falha XXE explorada que permite a um atacante remoto não autenticado ler arquivos sensíveis. Atualize para RI.2026.07.
A CVE-2026-116779 no FreeSWITCH permite que uma mensagem SIP selecione comandos da API. A CISA confirmou exploração ativa; atualize para a versão 1.11.3.
A CVE-2026-123218, incluída no KEV, permite a um usuário autenticado contornar a autorização do IBM Aspera Faspex e obter privilégios administrativos. Atualize para 5.0.19 PL1.
A CVE-2026-123158 permite bypass de autenticação no OpenSSH em Linux com musl libc e PAM desabilitado. A CISA confirmou exploração ativa.
A CISA adicionou a CVE-2026-124194 ao KEV. A falha de spoofing no Outlook é explorada e exige atualização dos aplicativos Microsoft 365 e Office LTSC afetados.
A CISA adicionou duas vulnerabilidades do Barracuda ao KEV: bypass de autenticação no ESG e injeção de comandos com privilégio root em vários appliances.