A Siemens confirmou a exploração ativa de uma vulnerabilidade no Siemens Software Center, aplicativo usado para baixar, instalar, ativar e atualizar softwares da empresa. Identificada como CVE-2026-110936, a falha permite que um atacante local autenticado execute código arbitrário com os privilégios do aplicativo por meio de DLL sideloading.
A vulnerabilidade foi adicionada pela CISA ao catálogo Known Exploited Vulnerabilities (KEV) em 20 de outubro de 2026. O prazo indicado no catálogo é 3 de novembro. A Siemens publicou o advisory SSA-580366 em 15 de outubro, atualizado em 19 de outubro, e confirmou a exploração ativa em uma atualização técnica publicada na mesma data.
O que acontece na exploração
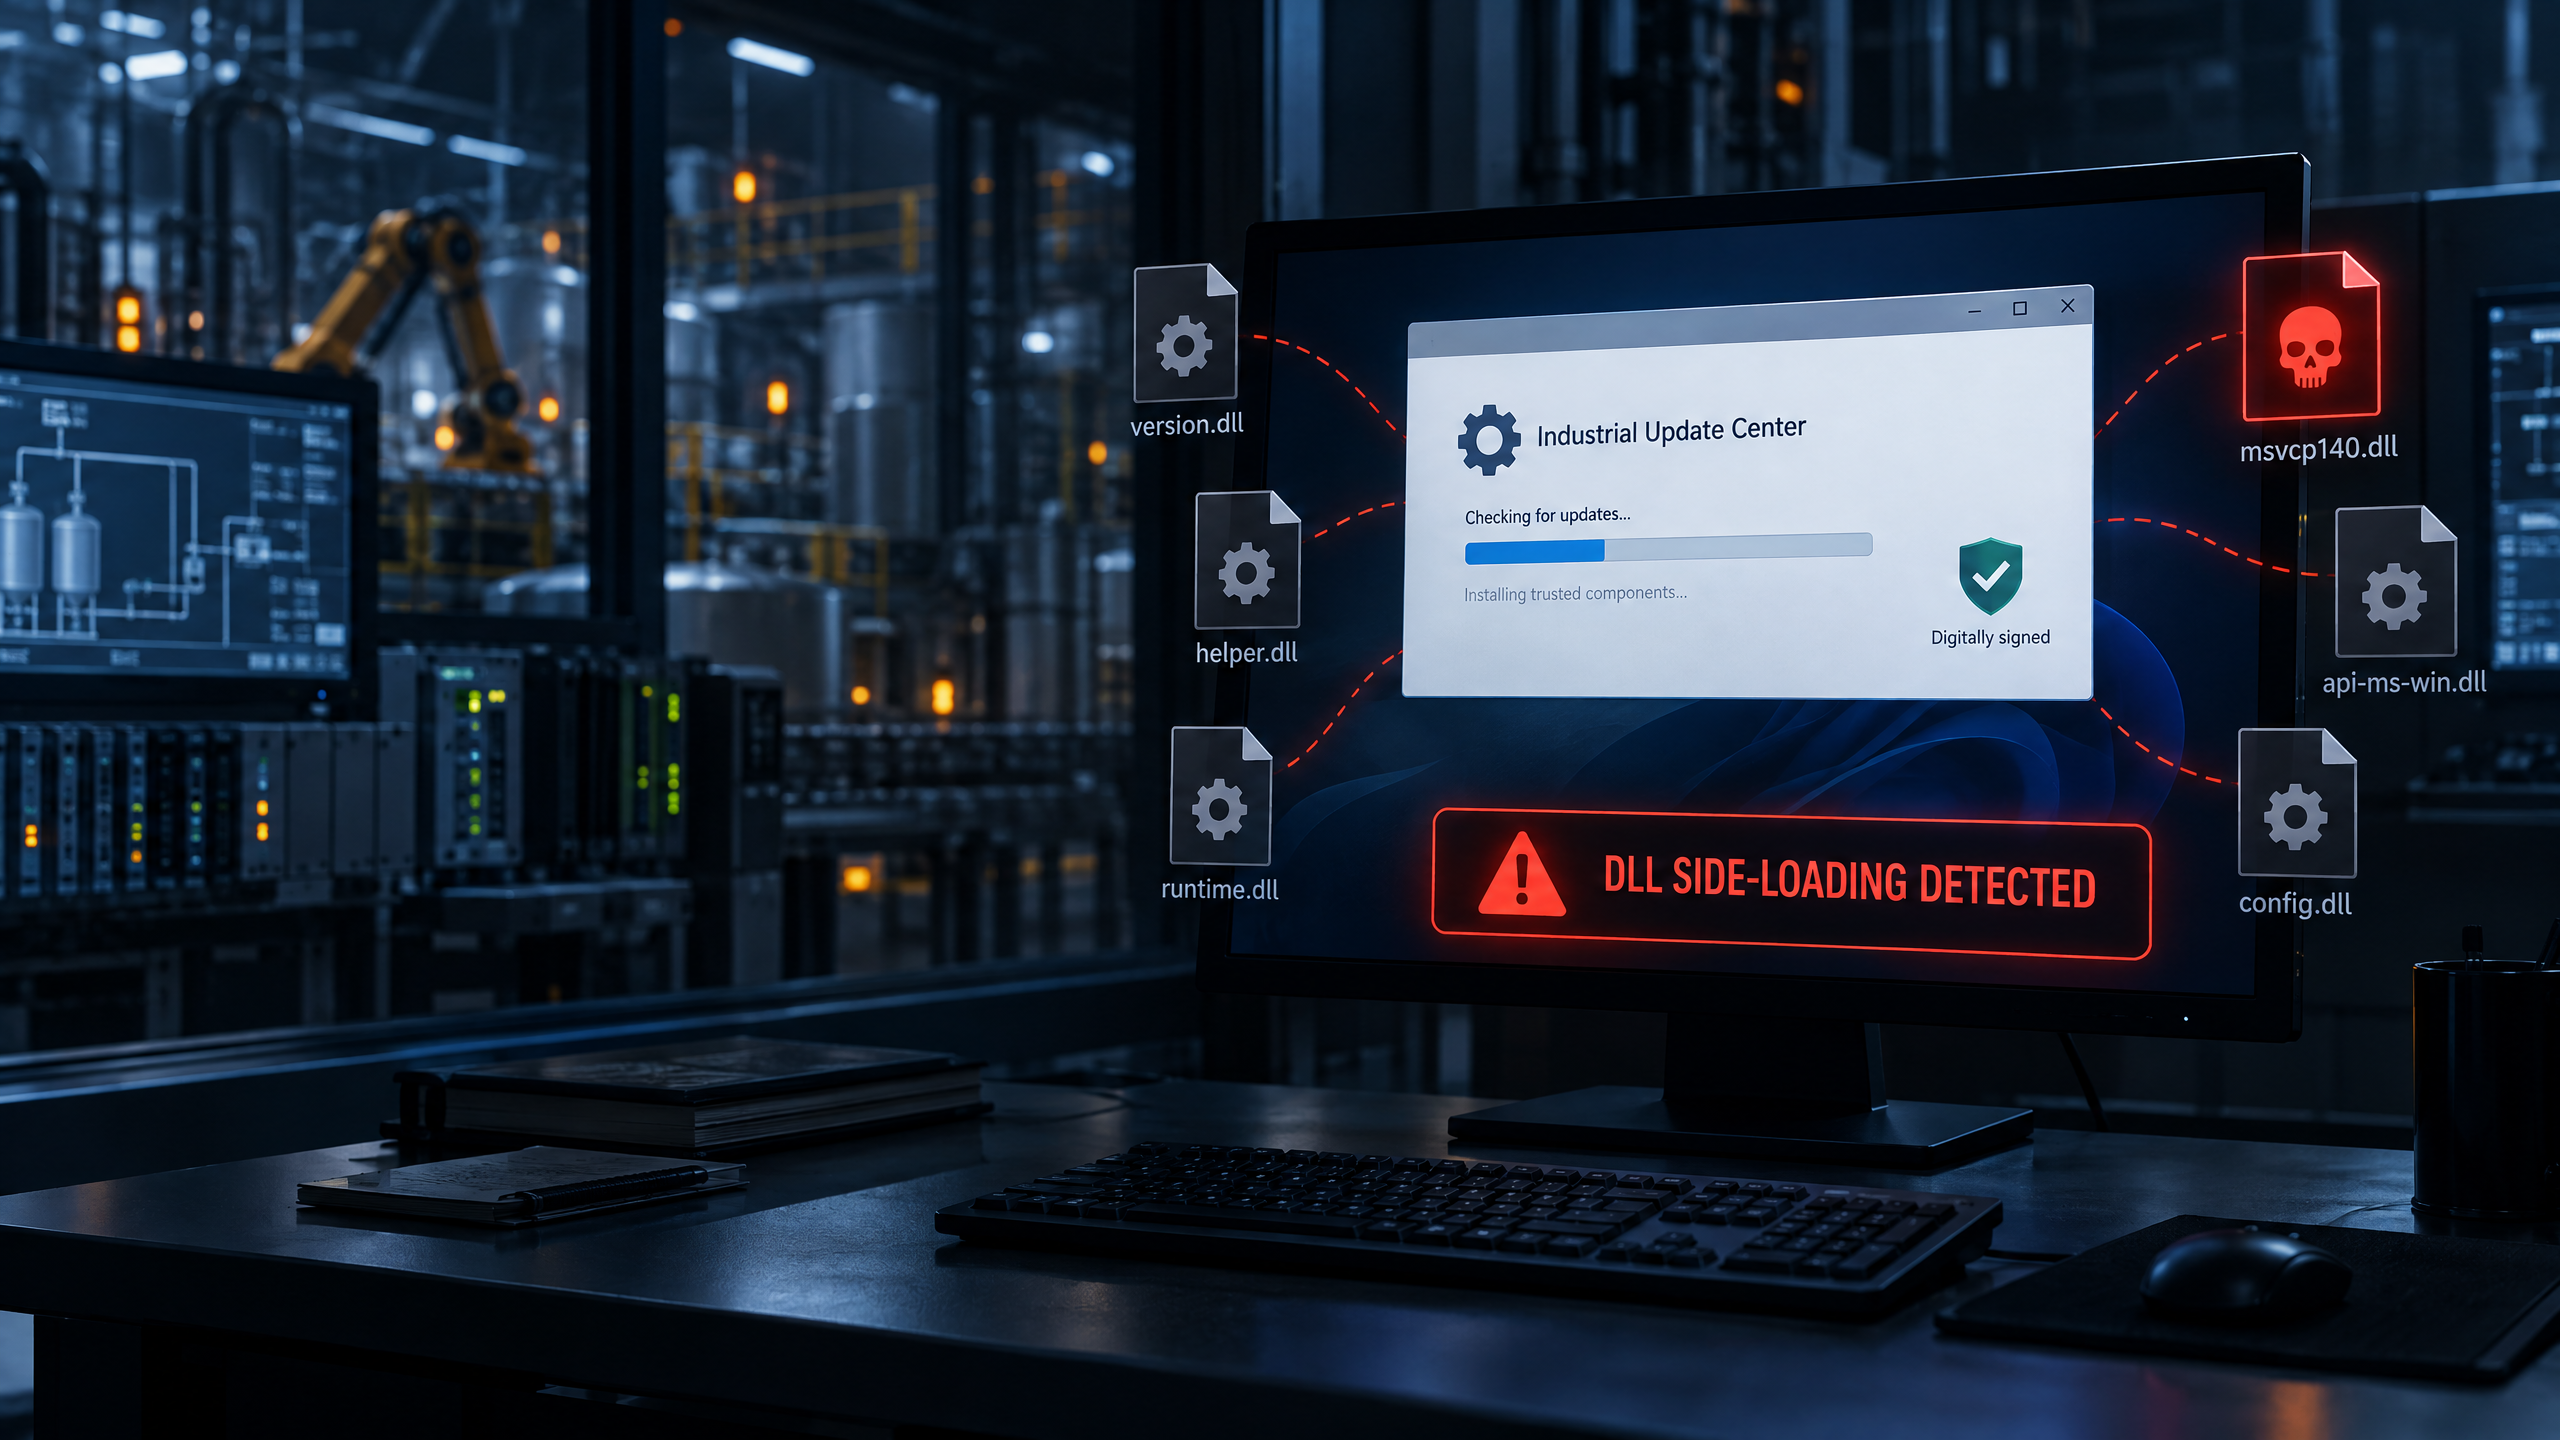
A falha é um elemento de caminho de pesquisa não controlado, classificado como CWE-427. O Software Center vulnerável procura bibliotecas DLL em um local que pode ser manipulado. Um invasor com acesso local e autenticação pode colocar uma DLL especialmente criada nesse caminho; quando o programa é iniciado, a biblioteca maliciosa pode ser carregada com os privilégios do aplicativo.
Na campanha observada, os atacantes utilizaram uma cópia legítima e assinada do Siemens Software Center como programa de transporte. O executável original não foi modificado. O problema estava nas DLLs colocadas ao lado dele, que eram carregadas pela versão vulnerável 3.5.8.7.
Esse detalhe é importante para a investigação: verificar apenas a assinatura digital do executável não é suficiente. A Siemens orienta procurar o comportamento, o local de execução e os arquivos auxiliares associados. O uso de um binário genuíno também pode reduzir a eficácia de regras que dependem somente de reputação ou hash do arquivo.
Versão afetada e correção
De acordo com o advisory SSA-580366, todas as versões do Siemens Software Center anteriores à 4.0.9.8 estão afetadas. A correção é atualizar para a versão 4.0.9.8 ou posterior.
As instalações existentes recebem a atualização automaticamente na próxima inicialização do Software Center. Ainda assim, as equipes devem confirmar a versão efetivamente instalada e não depender apenas da expectativa de atualização automática, especialmente em estações que permanecem desligadas, isoladas ou sem acesso aos serviços necessários.
A Siemens atribuiu à falha CVSS 3.1 de 6,7 e CVSS 4.0 de 8,4. Embora o vetor exija acesso local e privilégios elevados, a exploração já validada muda a prioridade operacional. Um invasor que consiga chegar a uma estação administrativa ou de engenharia pode transformar a falha em execução de código no contexto do aplicativo.
Como a campanha foi identificada
A Siemens associou a atividade à campanha multiplataforma Romulus ClickFix. Segundo a empresa, não há conhecimento de comprometimento do sistema, do produto ou do canal de atualização da Siemens. O cenário descrito envolve a distribuição do programa legítimo junto com arquivos maliciosos fora dos canais oficiais.
Entre os indicadores publicados pela Siemens estão o endereço IP 96.62.218[.]59 e o domínio wizardexpensive[.]com, classificados como ativos no momento da publicação do alerta. O endereço 2.27.248[.]127 foi identificado como um canal de distribuição inativo. Um indicador inativo ainda é útil na investigação, pois uma máquina pode ter baixado arquivos quando o serviço estava disponível.
A Siemens também publicou os hashes SHA-256 de AllMyBasic.msi e archive.dll. Eles devem ser consultados diretamente no advisory antes de serem adicionados a ferramentas de detecção, pois os indicadores podem mudar e não substituem a análise comportamental.
Sinais para procurar nos computadores
Investigue a presença de SiemensSoftwareCenter.exe sendo executado a partir de AppData\Local\Programs ou iniciado por msiexec. Outros sinais descritos pela Siemens incluem uma pasta chamada SM Software Provisioning Service em AppData\Local\Programs, arquivos activate.bak ou statinfosta.DB ao lado do executável e uma pasta FTSuite com o arquivo ftc.uml em AppData\Local.
Correlacione esses artefatos com conexões de rede para 96.62.218[.]59, consultas a wizardexpensive[.]com e registros históricos relacionados a 2.27.248[.]127. A pesquisa deve abranger EDR, proxy, DNS, firewall, Sysmon e logs de criação de processos, conforme as fontes disponíveis na organização.
Recomendações práticas
Atualize o Software Center. Inicie o aplicativo para permitir a atualização automática e confirme que a versão instalada é 4.0.9.8 ou posterior. Se a atualização automática não ocorrer, baixe o programa somente pelo suporte oficial da Siemens e valide a instalação conforme os procedimentos internos.
Bloqueie os indicadores conhecidos. Adicione o IP ativo e o domínio publicados pela Siemens a controles de DNS, proxy e firewall. Considere também pesquisar o indicador inativo nos registros históricos e nos dispositivos que possam ter baixado o instalador durante a janela de exposição.
Não confie apenas na assinatura do executável. Verifique o diretório de execução, as DLLs vizinhas, o processo pai, a linha de comando e a cadeia de inicialização. Uma cópia autêntica do Software Center pode ter sido usada como carregador para componentes maliciosos.
Trate o caso como possível incidente. Ao encontrar sinais compatíveis, isole o computador da rede sem apagar evidências, preserve logs e imagens necessárias à investigação e interrompa o processo somente conforme o plano de resposta. Depois de confirmar a exposição, remova persistência, faça uma varredura completa e redefina credenciais que possam ter sido usadas na estação.
Evite o padrão ClickFix. A Siemens recomenda não colar comandos de páginas da internet no Win+R, no PowerShell ou em outros terminais para supostamente concluir verificações. Um teste legítimo de “não sou um robô” não deve exigir que o usuário execute comandos fornecidos por uma página.
Conclusão
A CVE-2026-110936 não é apenas uma falha teórica: a Siemens validou exploração ativa e publicou indicadores para detecção. Organizações que usam o Siemens Software Center devem confirmar a versão, atualizar para 4.0.9.8 ou posterior, restringir downloads a fontes oficiais e revisar estações em busca de execução fora do diretório esperado e de conexões aos indicadores divulgados.
Fontes primárias
Siemens ProductCERT: SSA-580366 — DLL Sideloading Vulnerability in Siemens Software Center.
Siemens ProductCERT: Active Exploitation of CVE-2026-110936 in Siemens Software Center.
CISA: Known Exploited Vulnerabilities Catalog.
CVE.org: CVE-2026-110936.