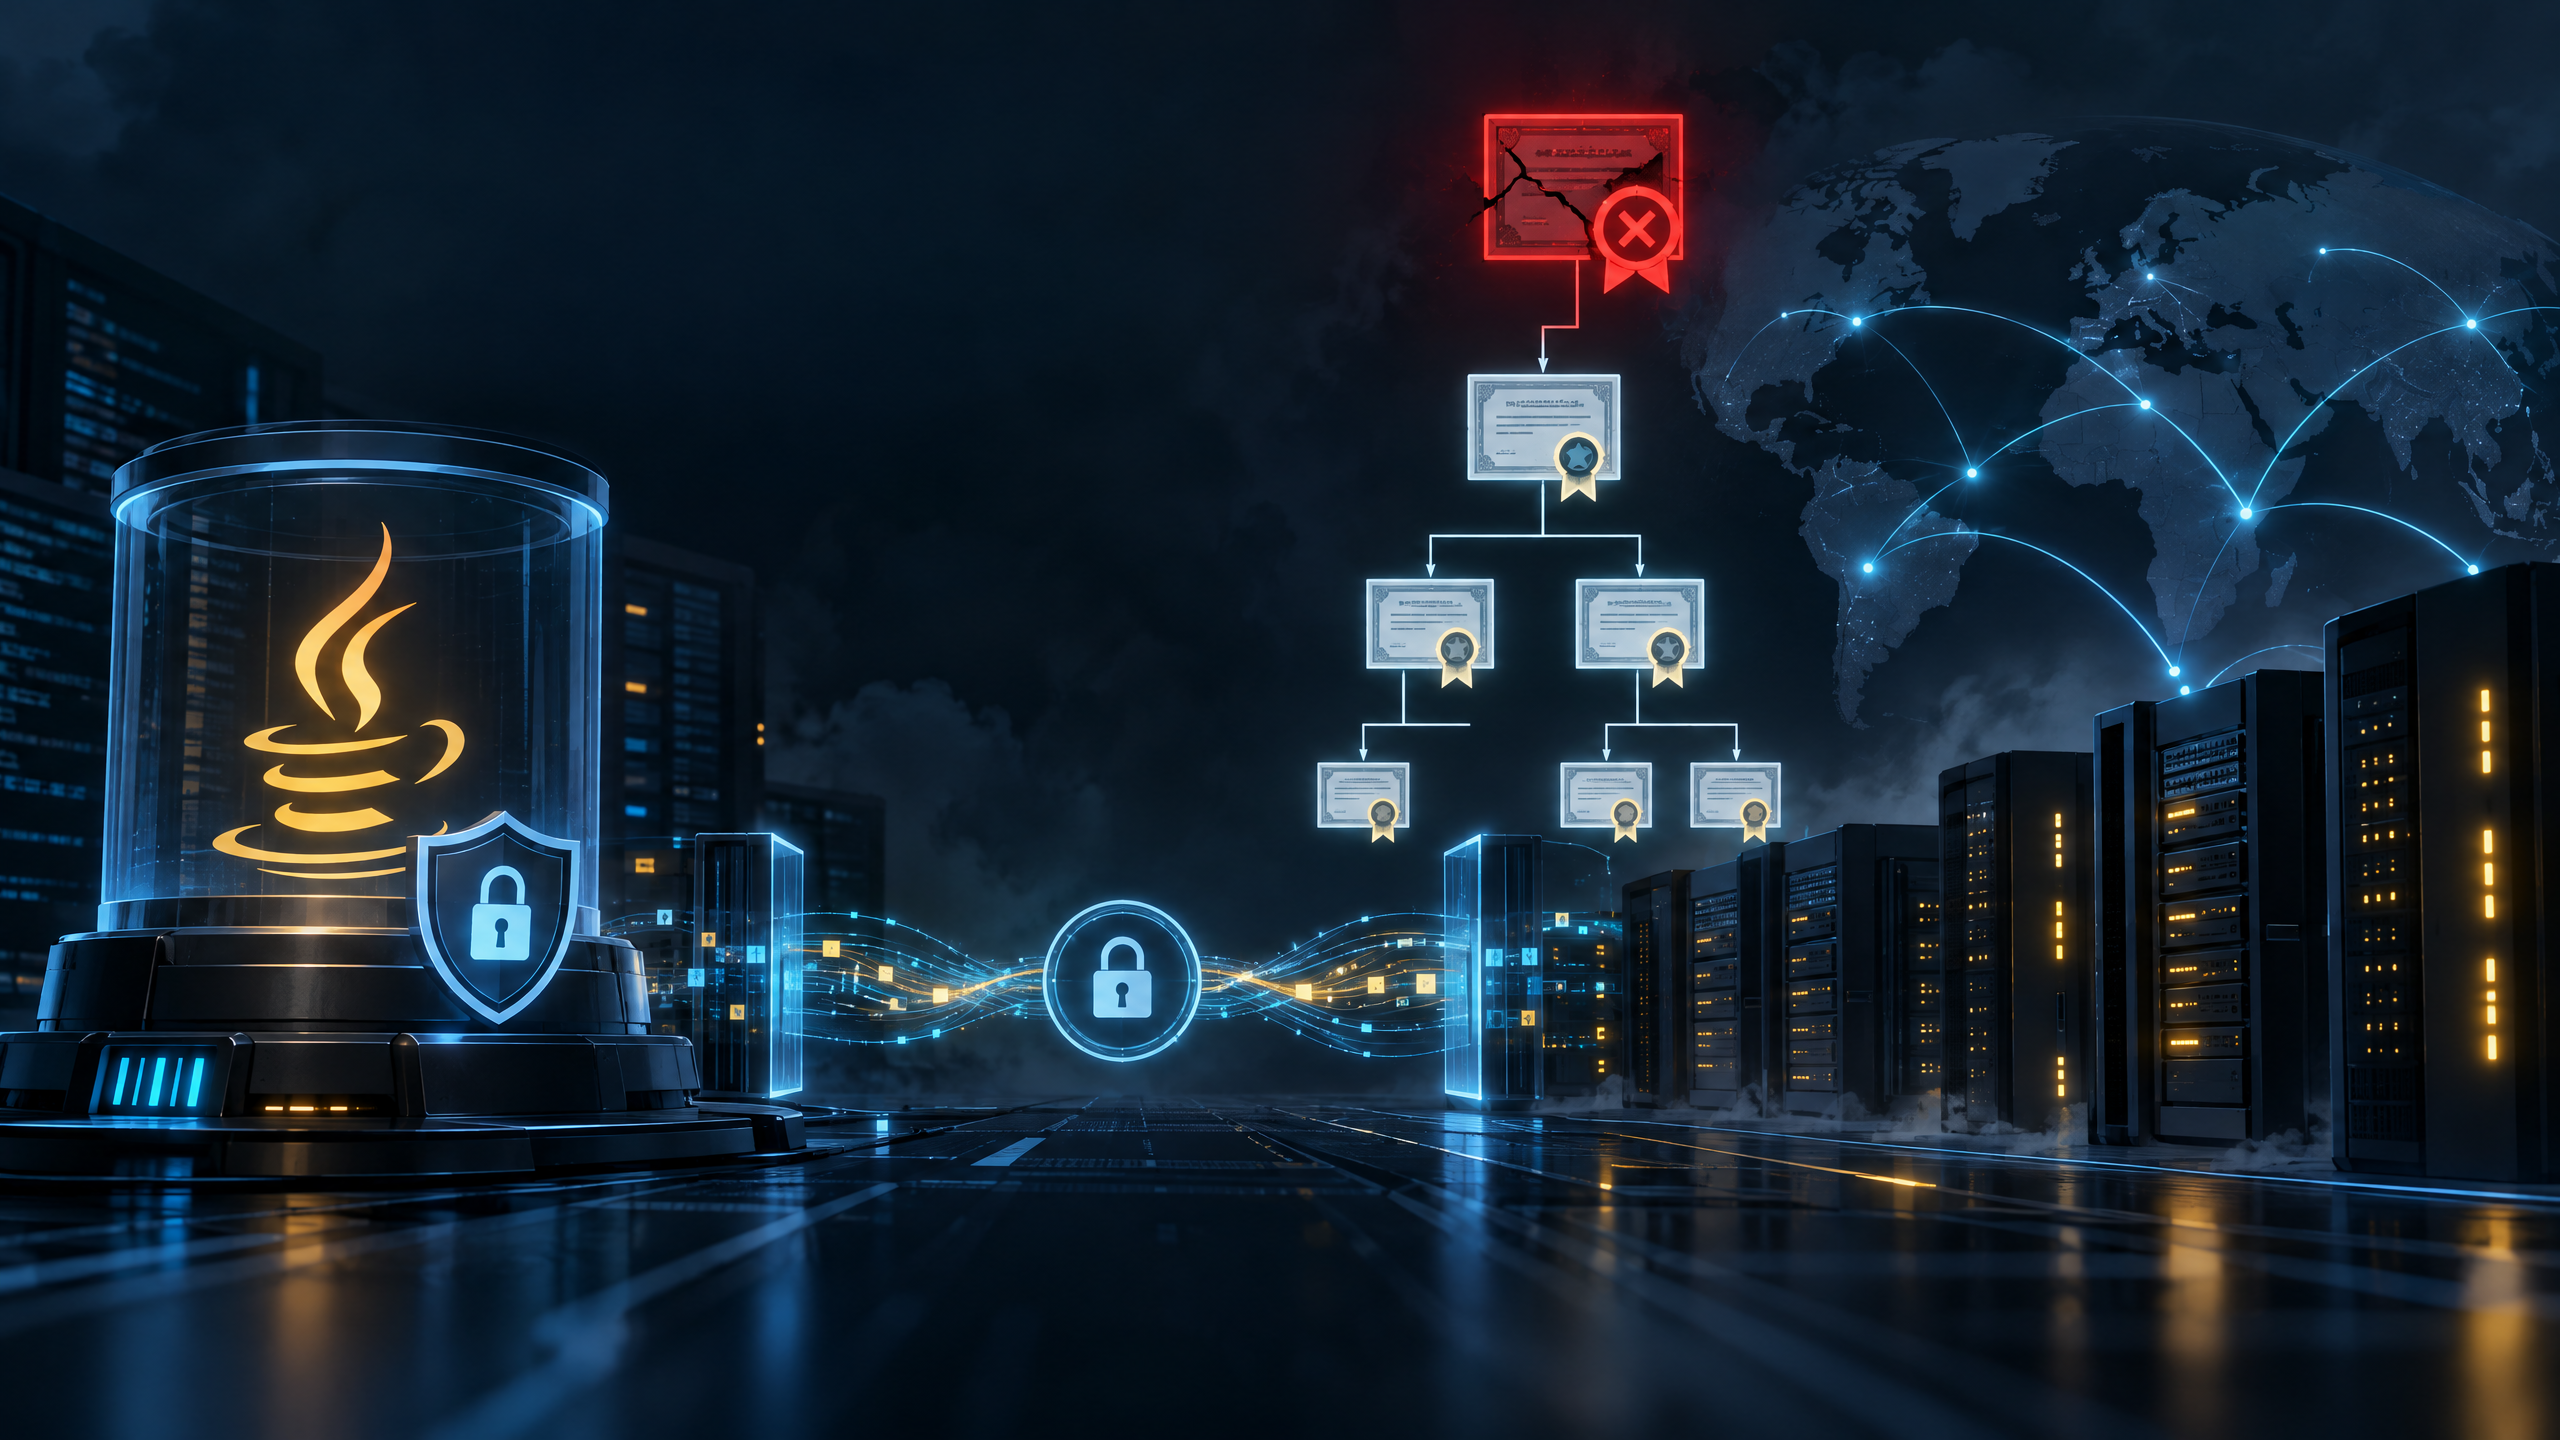
A Oracle publicou um alerta de segurança para a CVE-2026-114820, uma vulnerabilidade crítica no componente JSSE do Java. O problema recebeu pontuação CVSS 9,1 e pode ser explorado remotamente, sem autenticação, por meio de múltiplos protocolos.
Para corrigir o problema, a Oracle fornece atualizações Java que removem o conjunto de certificados raiz de autoridade certificadora afetados relacionados à eMudhra. A orientação principal é atualizar o Java para a versão mais recente disponível para o ambiente e verificar produtos que incorporam ou distribuem o runtime Java.
O que é a CVE-2026-114820
A falha está associada ao componente Java Secure Socket Extension, conhecido como JSSE. Esse componente participa das conexões seguras e do processamento relacionado a certificados em aplicações Java.
O alerta da Oracle informa que as versões impactadas carregam um conjunto de certificados raiz relacionado à eMudhra que precisa ser removido. O registro CVE descreve uma vulnerabilidade explorável por um atacante não autenticado com acesso de rede e alerta que as APIs do componente podem ser alcançadas por serviços web que forneçam dados a essas APIs.
O CVE.org classifica o problema com CVSS 3.1 de 9,1, nível crítico, com o vetor AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:N. Isso representa exploração pela rede, baixa complexidade, ausência de autenticação e impacto alto em confidencialidade e integridade. A disponibilidade não aparece como impacto no vetor publicado.
Versões afetadas
| Produto | Versões listadas como afetadas |
|---|---|
| Oracle Java SE | 8u511-b32, 8u511-perf-b32, 11.0.33.0.2, 17.0.21.0.2, 21.0.13.0.2, 25.0.5.0.2 e 27.0.1.0.2 |
| Oracle GraalVM for JDK | 17.0.21.0.2 e 21.0.13.0.2 |
| Oracle GraalVM Enterprise Edition | 21.3.20.0.2 |
A Oracle também lista produtos que embutem Java, entre eles o Autonomous Health Framework, o Oracle Database Server, o Global Lifecycle Management OPatch e aplicações Hospitality. O conjunto exato de correções depende do produto e do respectivo documento de disponibilidade de patch.
Por que certificados raiz importam
Certificados raiz funcionam como âncoras de confiança para validar cadeias de certificados. Quando uma aplicação confia em uma autoridade certificadora que não deveria mais estar no truststore, uma conexão ou assinatura pode ser tratada como confiável mesmo quando a política de segurança da organização já mudou.
A remoção dos certificados afetados reduz essa confiança indevida. O risco não significa que toda conexão Java esteja comprometida, mas indica que aplicações que usam o truststore afetado precisam receber a atualização indicada pela Oracle.
Não há, nas fontes consultadas, confirmação de que a eMudhra tenha sido comprometida nem evidência de uma campanha de exploração em andamento. O alerta confirma o risco técnico e a necessidade de remover os certificados afetados.
O que fazer agora
Atualize o Java. Instale a versão mais recente suportada pela Oracle para cada distribuição Java SE ou GraalVM usada na organização. Não copie apenas o arquivo binário: confirme também a atualização do truststore e dos componentes JSSE.
Inventarie runtimes embutidos. Liste servidores, aplicações Java, containers, agentes, ferramentas de administração e produtos Oracle que incluem uma JVM própria. Uma atualização do Java instalado no sistema não corrige automaticamente uma JVM empacotada dentro de outro produto.
Consulte os documentos de patch do fabricante. Para Database, OPatch, Autonomous Health Framework e outros produtos Oracle, siga o documento específico de disponibilidade indicado no alerta. Valide a versão instalada e a janela de reinício antes de aplicar a mudança.
Revise truststores personalizados. Verifique arquivos cacerts, truststores Java corporativos e imagens de container. Caso a organização mantenha uma cópia própria, atualize-a de forma controlada e documente a origem dos certificados.
Monitore conexões e alterações de confiança. Procure falhas de validação, mudanças inesperadas no truststore, serviços que passaram a aceitar cadeias antes rejeitadas e conexões anômalas com sistemas externos. Esses sinais não provam exploração, mas ajudam a identificar instalações que ainda não receberam a correção.
Orientações para equipes de segurança
Priorize aplicações Java expostas à internet ou que processem certificados e dados sensíveis. O vetor da CVE não exige autenticação e indica impacto alto em confidencialidade e integridade, portanto a exposição da rede deve entrar no cálculo de risco.
Separe a correção em duas frentes. A primeira é atualizar produtos suportados. A segunda é localizar componentes que usam Java fora do inventário central, como aplicações legadas, appliances, pipelines de integração e containers com uma JVM incluída.
Preserve logs de validação TLS, alterações em truststores, conexões de saída e falhas de autenticação durante a investigação. Se houver evidência de uso indevido, isole o serviço afetado, preserve os artefatos e faça a rotação de credenciais ou chaves que possam ter sido expostas.
Não remova certificados de forma indiscriminada em produção. A retirada manual sem avaliar dependências pode interromper integrações legítimas. Use a atualização oficial ou a mitigação indicada pela Oracle e teste as cadeias de confiança antes de concluir a mudança.
Conclusão
A CVE-2026-114820 é uma vulnerabilidade crítica no JSSE do Oracle Java, com CVSS 9,1 e possibilidade de exploração remota sem autenticação. A Oracle fornece atualizações que removem certificados raiz afetados relacionados à eMudhra.
Atualize Java SE e GraalVM, revise truststores personalizados e identifique produtos Oracle que embutem Java. A correção deve ser acompanhada por inventário e monitoramento, porque atualizar somente o runtime do sistema pode deixar aplicações com JVM própria vulneráveis.
Fontes primárias
Oracle Security Alert: CVE-2026-114820.
Orientação Java sobre eMudhra: Java e os certificados raiz relacionados à eMudhra.
CVE.org: CVE-2026-114820.