A CISA publicou um alerta para a CVE-2026-89209 no módulo SAML do Siemens Mendix. A vulnerabilidade permite que um atacante remoto não autenticado reutilize uma asserção SAML válida e obtenha acesso não autorizado em fluxos de autenticação iniciados pelo provedor de identidade.
O problema é classificado como authentication bypass by capture-replay, associado à CWE-294, e recebeu CVSS 3.1 de 6,8. Embora a complexidade do ataque seja alta e possa exigir interação do usuário, o atacante não precisa de credenciais próprias para explorar o fluxo vulnerável. A falha pode afetar a confidencialidade e a integridade da aplicação.
Como o bypass acontece
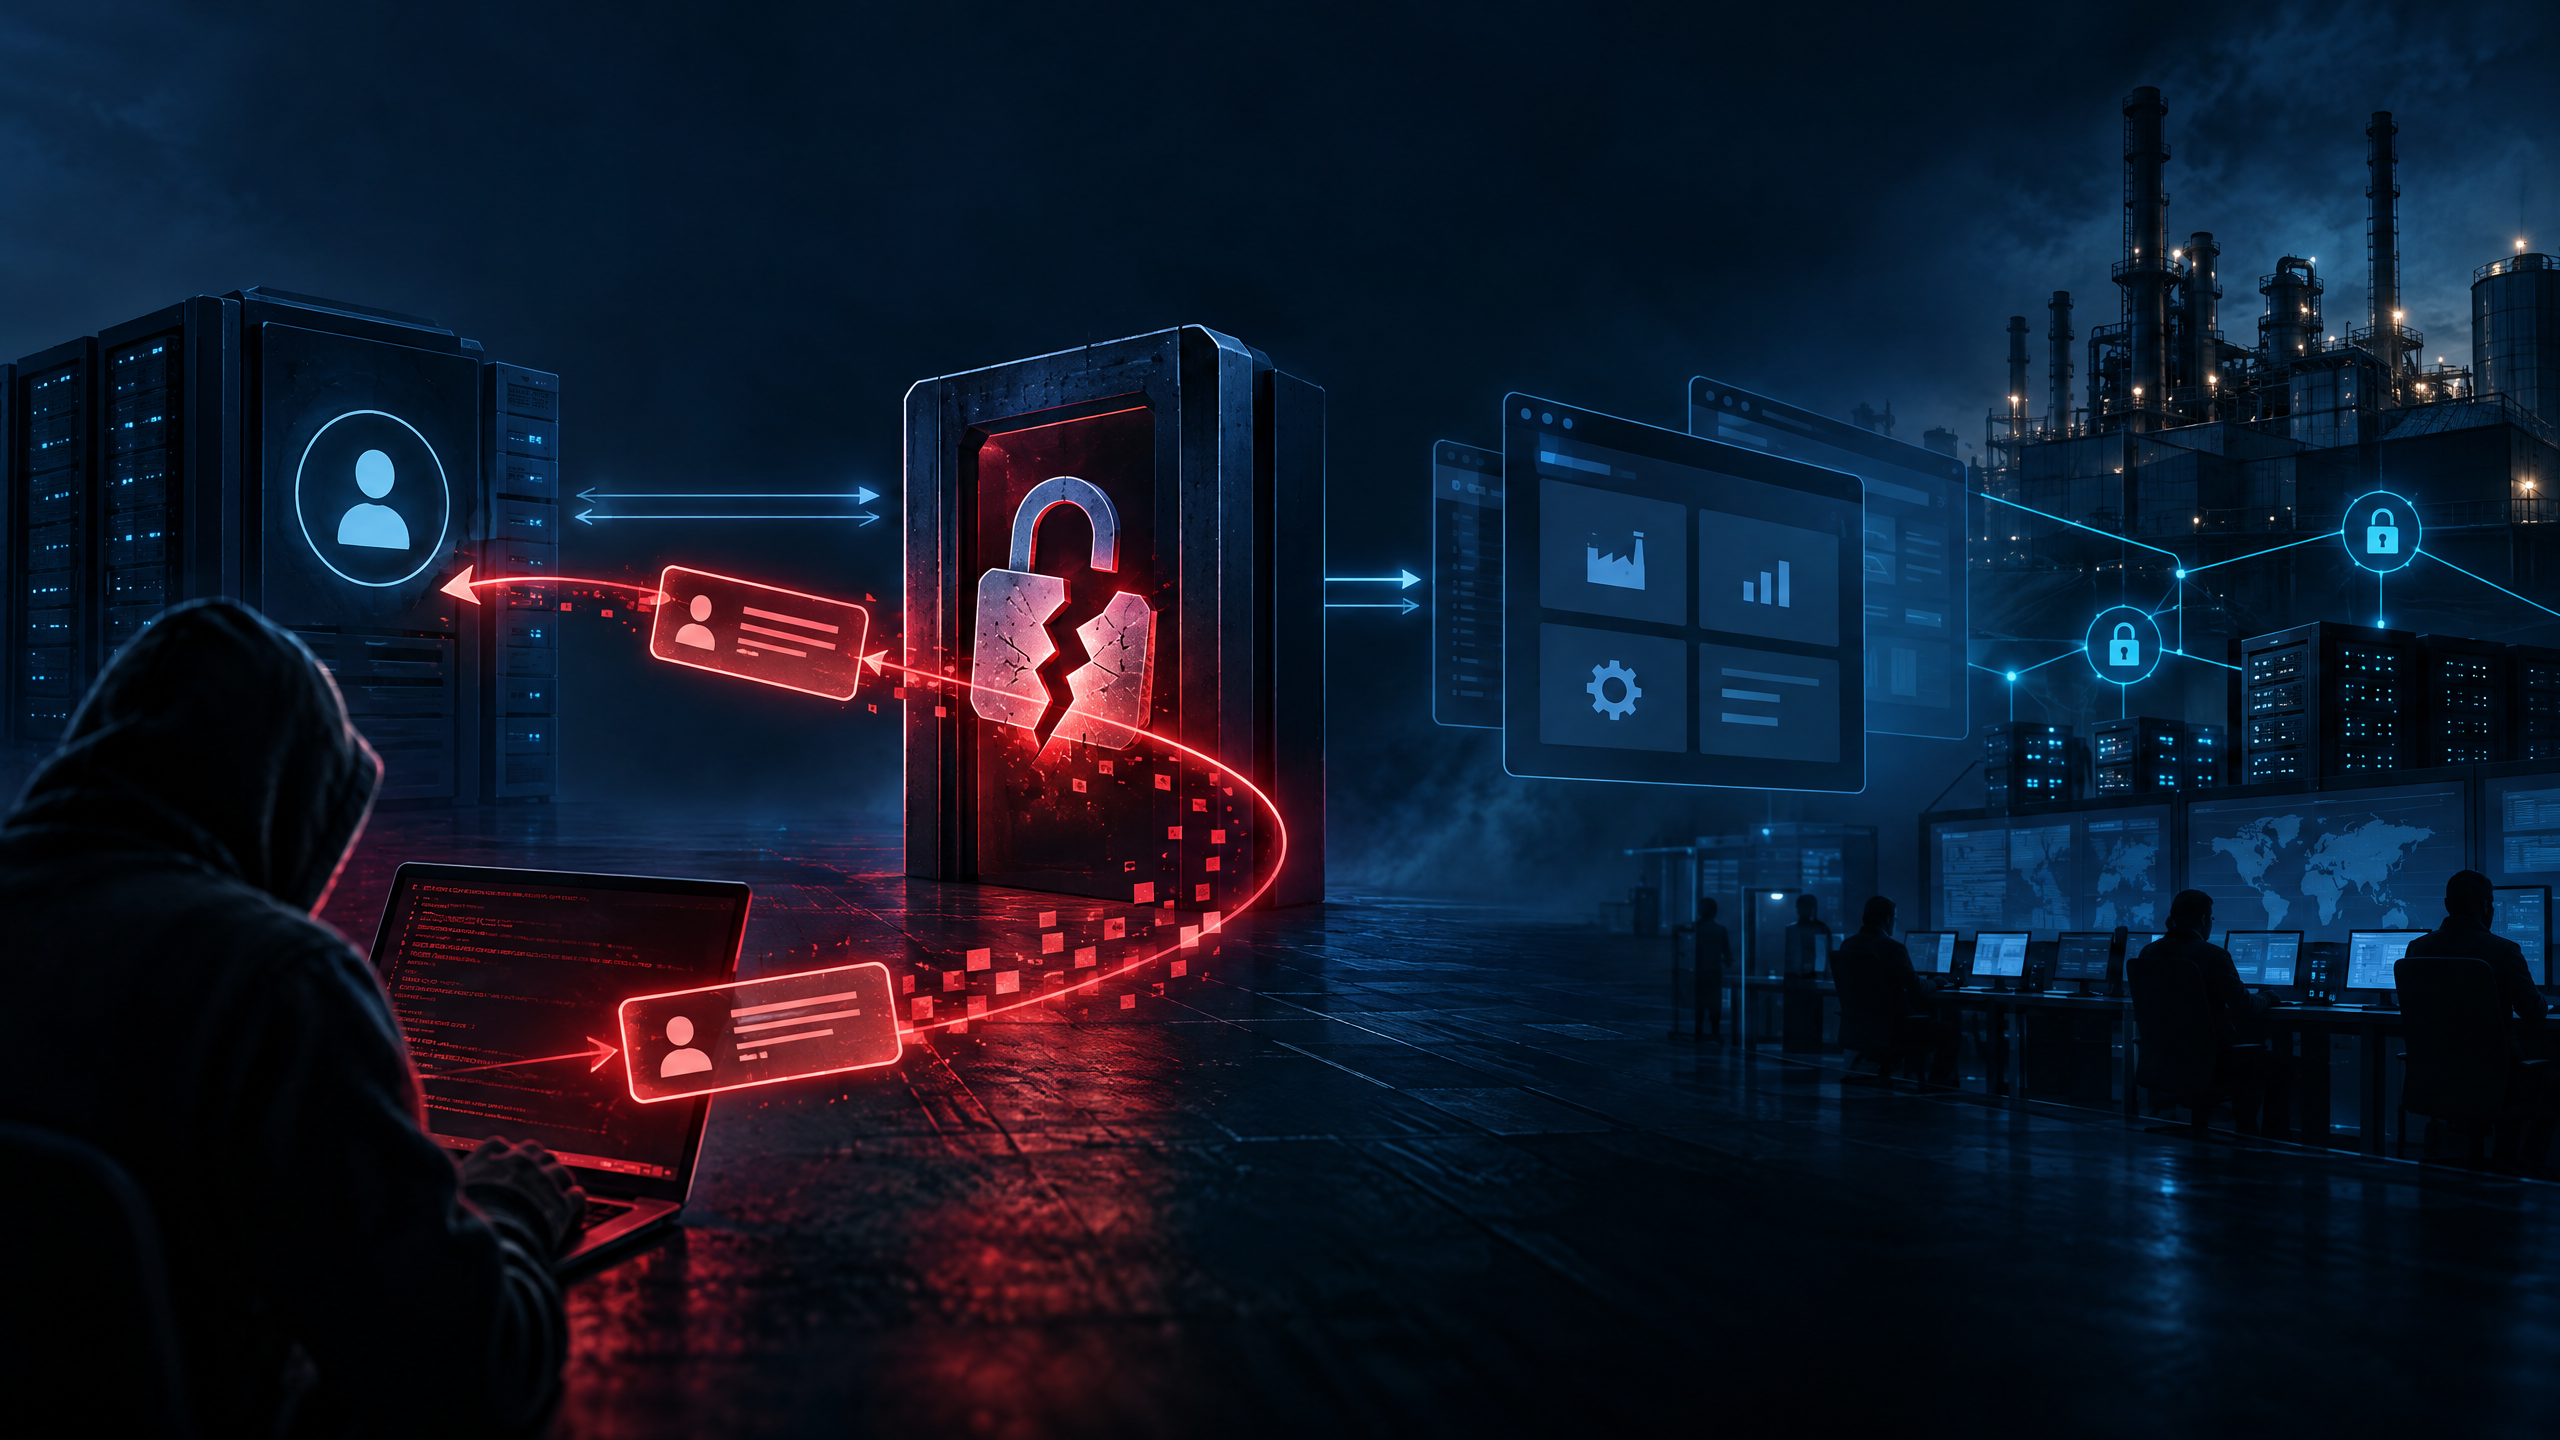
SAML permite que um provedor de identidade autentique usuários em uma aplicação. Em um fluxo iniciado pelo IdP, o provedor envia uma resposta ou asserção para a aplicação Mendix, que deve validar a assinatura, o destinatário, o tempo de validade e o uso único da mensagem.
Nas versões afetadas, o módulo não protege adequadamente contra o replay de uma asserção em fluxos iniciados pelo IdP. Um atacante que consiga capturar uma resposta SAML válida pode tentar reapresentá-la para obter acesso como o usuário representado na asserção.
A falha não significa que qualquer pessoa possa criar uma asserção SAML do zero. O risco está na aceitação indevida de uma mensagem legítima que deveria ser válida apenas uma vez ou dentro de uma janela específica. A exposição depende da configuração do SSO, do fluxo de login e da possibilidade de capturar ou induzir a repetição da resposta.
Produtos e versões afetadas
O alerta da CISA lista três linhas do módulo SAML:
- Mendix SAML compatível com Mendix 10: versões anteriores à 4.2.4;
- Mendix SAML compatível com Mendix 11: versões anteriores à 4.2.4;
- Mendix SAML compatível com Mendix 9: versões anteriores à 3.6.29.
A vulnerabilidade pode estar presente no módulo mesmo quando o aplicativo Mendix estiver atualizado. O inventário deve identificar a versão do módulo SAML instalada em cada aplicação e ambiente, incluindo desenvolvimento, homologação, produção e cópias de recuperação.
Versões corrigidas
Para aplicações compatíveis com Mendix 10 e Mendix 11, atualize o módulo SAML para a versão 4.2.4 ou posterior. Para aplicações compatíveis com Mendix 9, instale a versão 3.6.29 ou posterior.
A atualização deve ser validada em homologação. Teste login iniciado pelo provedor de identidade, login iniciado pela aplicação, logout, expiração de sessão, troca de conta e tratamento de respostas inválidas. Também confirme que grupos, papéis e atributos SAML continuam sendo mapeados corretamente.
Mitigação imediata
Se a atualização não puder ser aplicada imediatamente, a mitigação indicada pela Siemens e pela CISA é desabilitar o SSO iniciado pelo IdP. Essa configuração evita o fluxo específico afetado, mas pode alterar a experiência de login e não deve ser aplicada sem um plano para os usuários.
Quando possível, mantenha apenas o fluxo de autenticação iniciado pela aplicação até a instalação da correção. Restrinja o acesso à aplicação a redes confiáveis, use controles adicionais no proxy e monitore os logs do provedor de identidade e do Mendix.
A mitigação deve ser documentada e testada. Não basta ocultar um botão de login se a rota de callback ou o endpoint do fluxo iniciado pelo IdP continuar acessível.
O que as equipes devem verificar
Comece identificando todos os aplicativos Mendix que usam o módulo SAML. Registre a versão do módulo, a linha de compatibilidade do Mendix, o provedor de identidade, os endpoints de callback e se o fluxo iniciado pelo IdP está habilitado.
Revise as configurações de validade, audiência, destinatário, identificador de sessão e uso único das asserções. Esses controles ajudam a reduzir replay, mas não substituem a atualização do módulo vulnerável.
Verifique se logs de autenticação registram o identificador da mensagem SAML, o usuário, o provedor, o horário, o endereço de origem e o resultado da validação. A ausência de dados suficientes nos logs dificulta determinar se uma resposta legítima foi reutilizada.
Investigação de possível abuso
Procure logins bem-sucedidos fora do horário ou do padrão habitual, sessões do mesmo usuário em locais incompatíveis, repetição do mesmo identificador SAML, acesso a aplicações que o usuário normalmente não utiliza e mudanças de papéis após uma autenticação incomum.
Correlacione logs do Mendix, do provedor de identidade, do proxy reverso, do WAF e do sistema de gerenciamento de identidade. O replay pode aparecer como uma autenticação válida no provedor, mas repetida na aplicação ou originada de uma rede inesperada.
Se houver suspeita de comprometimento, invalide sessões existentes, redefina credenciais dos usuários afetados e revise tokens, chaves de API e permissões atribuídas durante o período de exposição. Preserve os logs antes de aplicar uma limpeza agressiva.
Proteção de ambientes industriais
O alerta relaciona o produto a setores de manufatura crítica e tecnologia da informação. Aplicações Mendix que fazem parte de processos industriais devem ser separadas das redes de controle e não devem depender de uma conexão aberta à internet para o funcionamento do SSO.
A Siemens recomenda proteger o acesso de rede, seguir as orientações de segurança industrial e usar VPN atualizada quando o acesso remoto for indispensável. VPN não corrige o bypass SAML, mas pode limitar quem alcança a aplicação e reduzir a superfície de ataque.
Antes de alterar o login de um sistema operacional, faça uma análise de impacto. Garanta que exista uma conta administrativa de emergência, com controle adequado, caso o SSO seja desabilitado ou apresente falha durante a atualização.
Conclusão
A CVE-2026-89209 permite o replay de asserções SAML em fluxos iniciados pelo IdP no módulo SAML do Siemens Mendix. A consequência pode ser acesso não autorizado a aplicações e dados de usuários representados por asserções capturadas.
Atualize para a versão 4.2.4 ou posterior nas linhas Mendix 10 e 11, ou para a versão 3.6.29 ou posterior na linha Mendix 9. Enquanto a correção não for instalada, desabilite o SSO iniciado pelo IdP, restrinja a exposição da aplicação e monitore sinais de replay nos logs de autenticação.
Fontes primárias
CISA: ICSA-26-302-01 — Siemens Mendix SAML Module.
CVE.org: CVE-2026-89209.
Siemens ProductCERT: Siemens Security Advisories.