A SAP publicou uma correção para a CVE-2026-109803, uma vulnerabilidade crítica de injeção de código no SAP NetWeaver Knowledge Management (XML Forms). A falha recebeu CVSS 3.1 de 9,9 e pode permitir a execução arbitrária de código no contexto da aplicação quando determinadas condições são atendidas.
O problema foi incluído no SAP Security Patch Day de 10 de novembro de 2026, por meio da Nota de Segurança SAP 3809153. A versão listada como afetada é a KMC-CM 7.50. A exploração exige que o atacante tenha uma conta autenticada com acesso à funcionalidade afetada; portanto, não se trata de uma execução remota sem autenticação.
O que é a CVE-2026-109803
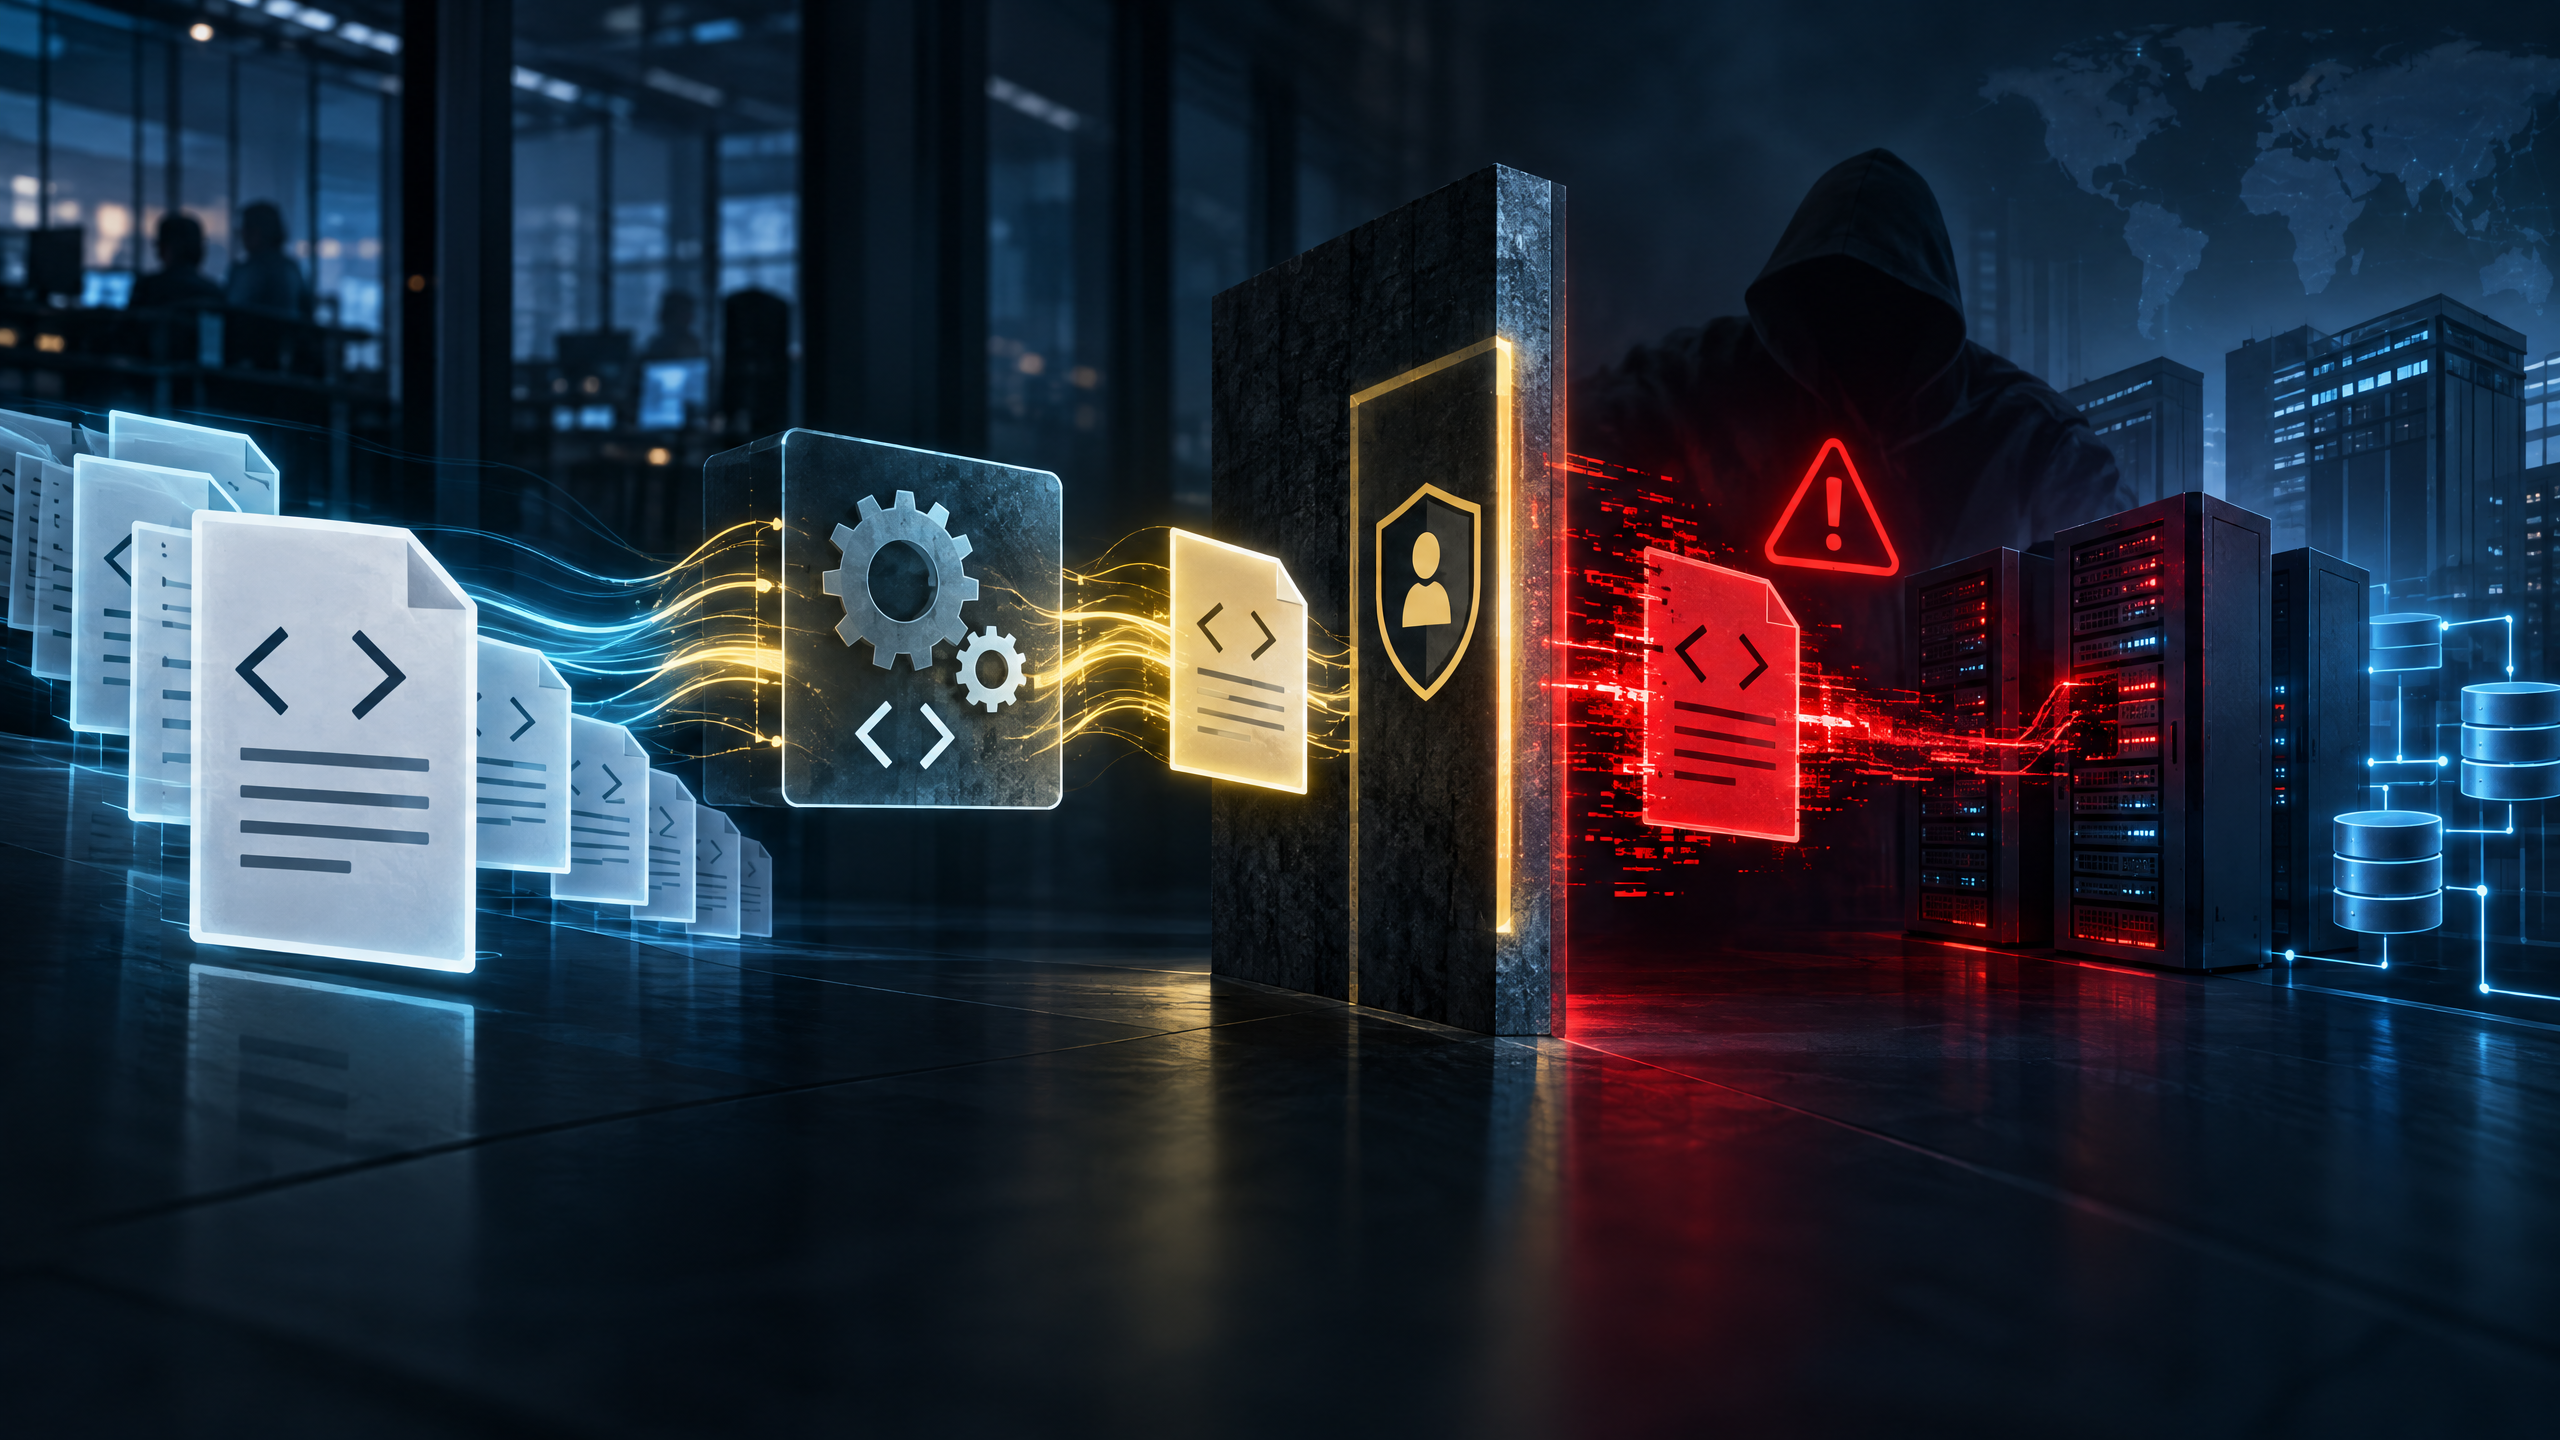
De acordo com o registro CVE publicado pela SAP, a funcionalidade afetada não restringe suficientemente a seleção de transformações XSL processadas pelo SAP NetWeaver Knowledge Management (XML Forms).
Em determinadas condições, um usuário autenticado que tenha acesso à funcionalidade pode induzir o sistema a processar uma transformação XSL não autorizada. O processamento pode levar à execução arbitrária de código no contexto da aplicação. Um ataque bem-sucedido pode afetar a confidencialidade, a integridade e a disponibilidade do ambiente SAP.
A falha recebeu o identificador CWE-94, relacionado ao controle inadequado da geração de código. O vetor CVSS publicado é AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H: o ataque ocorre pela rede, tem baixa complexidade, exige privilégios baixos e não requer interação adicional do usuário.
Produto e versão afetados
| Produto | Componente | Versão listada | Prioridade |
|---|---|---|---|
| SAP NetWeaver Knowledge Management | XML Forms, KMC-CM | 7.50 | Crítica, CVSS 9,9 |
A correção está associada à Nota de Segurança SAP 3809153. O conteúdo detalhado da nota é acessado pelo SAP for Me, e a organização deve verificar a disponibilidade do patch, pré-requisitos e instruções específicas para o seu landscape.
Como o risco se manifesta
O requisito de autenticação não elimina o risco. Contas internas com privilégios excessivos, usuários comprometidos ou acessos concedidos a terceiros podem oferecer o ponto de entrada necessário. Como o impacto potencial inclui execução de código no contexto da aplicação, a conta explorada pode servir como ponte para dados e serviços acessíveis pelo componente SAP.
O escopo alterado no vetor CVSS indica que o impacto pode ultrapassar o componente inicialmente atingido. Isso não significa que toda a infraestrutura será comprometida automaticamente, mas reforça a necessidade de revisar permissões, conexões de saída, integrações e privilégios da conta de serviço.
As fontes consultadas confirmam a vulnerabilidade e a correção. Elas não confirmam uma campanha de exploração ativa, por isso não há base para afirmar que a CVE esteja sendo explorada neste momento.
Recomendações imediatas
Aplique a Nota SAP 3809153. Confirme se o ambiente executa KMC-CM 7.50 e siga as instruções do SAP for Me. Valide pré-requisitos, dependências e a necessidade de reiniciar serviços antes de planejar a mudança em produção.
Faça o inventário das instâncias. Identifique sistemas SAP NetWeaver que tenham Knowledge Management e XML Forms habilitados. Inclua ambientes de produção, homologação, desenvolvimento, contingência, cópias restauradas e sistemas expostos por proxies ou portais.
Revise as contas autorizadas. Liste usuários e grupos com acesso à funcionalidade XML Forms. Remova permissões que não sejam necessárias, desative contas inativas e revise acessos de terceiros. Evite usar contas compartilhadas, pois elas dificultam a investigação.
Restrinja a superfície de ataque. Até a aplicação do patch, limite o acesso à funcionalidade a redes administrativas e usuários que realmente precisem dela. Controles de rede podem reduzir a exposição, mas não substituem a correção no componente SAP.
Monitore transformações XSL. Procure alterações inesperadas em arquivos, projetos ou configurações de transformação, chamadas incomuns ao XML Forms, processos filhos iniciados pelo serviço SAP, conexões de saída anômalas e modificações recentes feitas por contas com privilégios baixos.
Resposta a possíveis sinais de exploração
Se houver evidência de uso indevido, preserve logs do SAP NetWeaver, registros de autenticação, alterações de objetos e artefatos relacionados às transformações XSL. Evite apagar arquivos ou reiniciar indiscriminadamente o sistema antes de coletar evidências, salvo quando a contenção imediata for necessária para proteger dados.
Após a contenção, avalie a conta usada no acesso, revogue sessões ativas e faça a rotação de credenciais que possam ter sido expostas. Verifique também sistemas conectados por RFC, APIs, bancos de dados, diretórios compartilhados e ferramentas de administração.
Aplique a correção em todos os nós do landscape. Um cluster com apenas parte das instâncias atualizada pode continuar vulnerável por trás do balanceador. Depois da mudança, confirme a versão efetiva em cada nó e teste os fluxos de XML Forms.
Conclusão
A CVE-2026-109803 é uma falha crítica no SAP NetWeaver Knowledge Management (XML Forms), versão KMC-CM 7.50. Um usuário autenticado com acesso à funcionalidade pode, sob certas condições, induzir o processamento de uma transformação XSL não autorizada e potencialmente executar código no contexto da aplicação.
Com CVSS 9,9, a vulnerabilidade deve ser priorizada no SAP Security Patch Day de novembro. A medida principal é aplicar a Nota de Segurança SAP 3809153, acompanhada de revisão de acessos, segmentação temporária e monitoramento de transformações e atividades anômalas.
Fontes primárias
SAP Security Patch Day — novembro de 2026: Notas de segurança e prioridades oficiais.
Nota de Segurança SAP 3809153: CVE-2026-109803 — SAP NetWeaver Knowledge Management (XML Forms).
CVE.org: CVE-2026-109803.