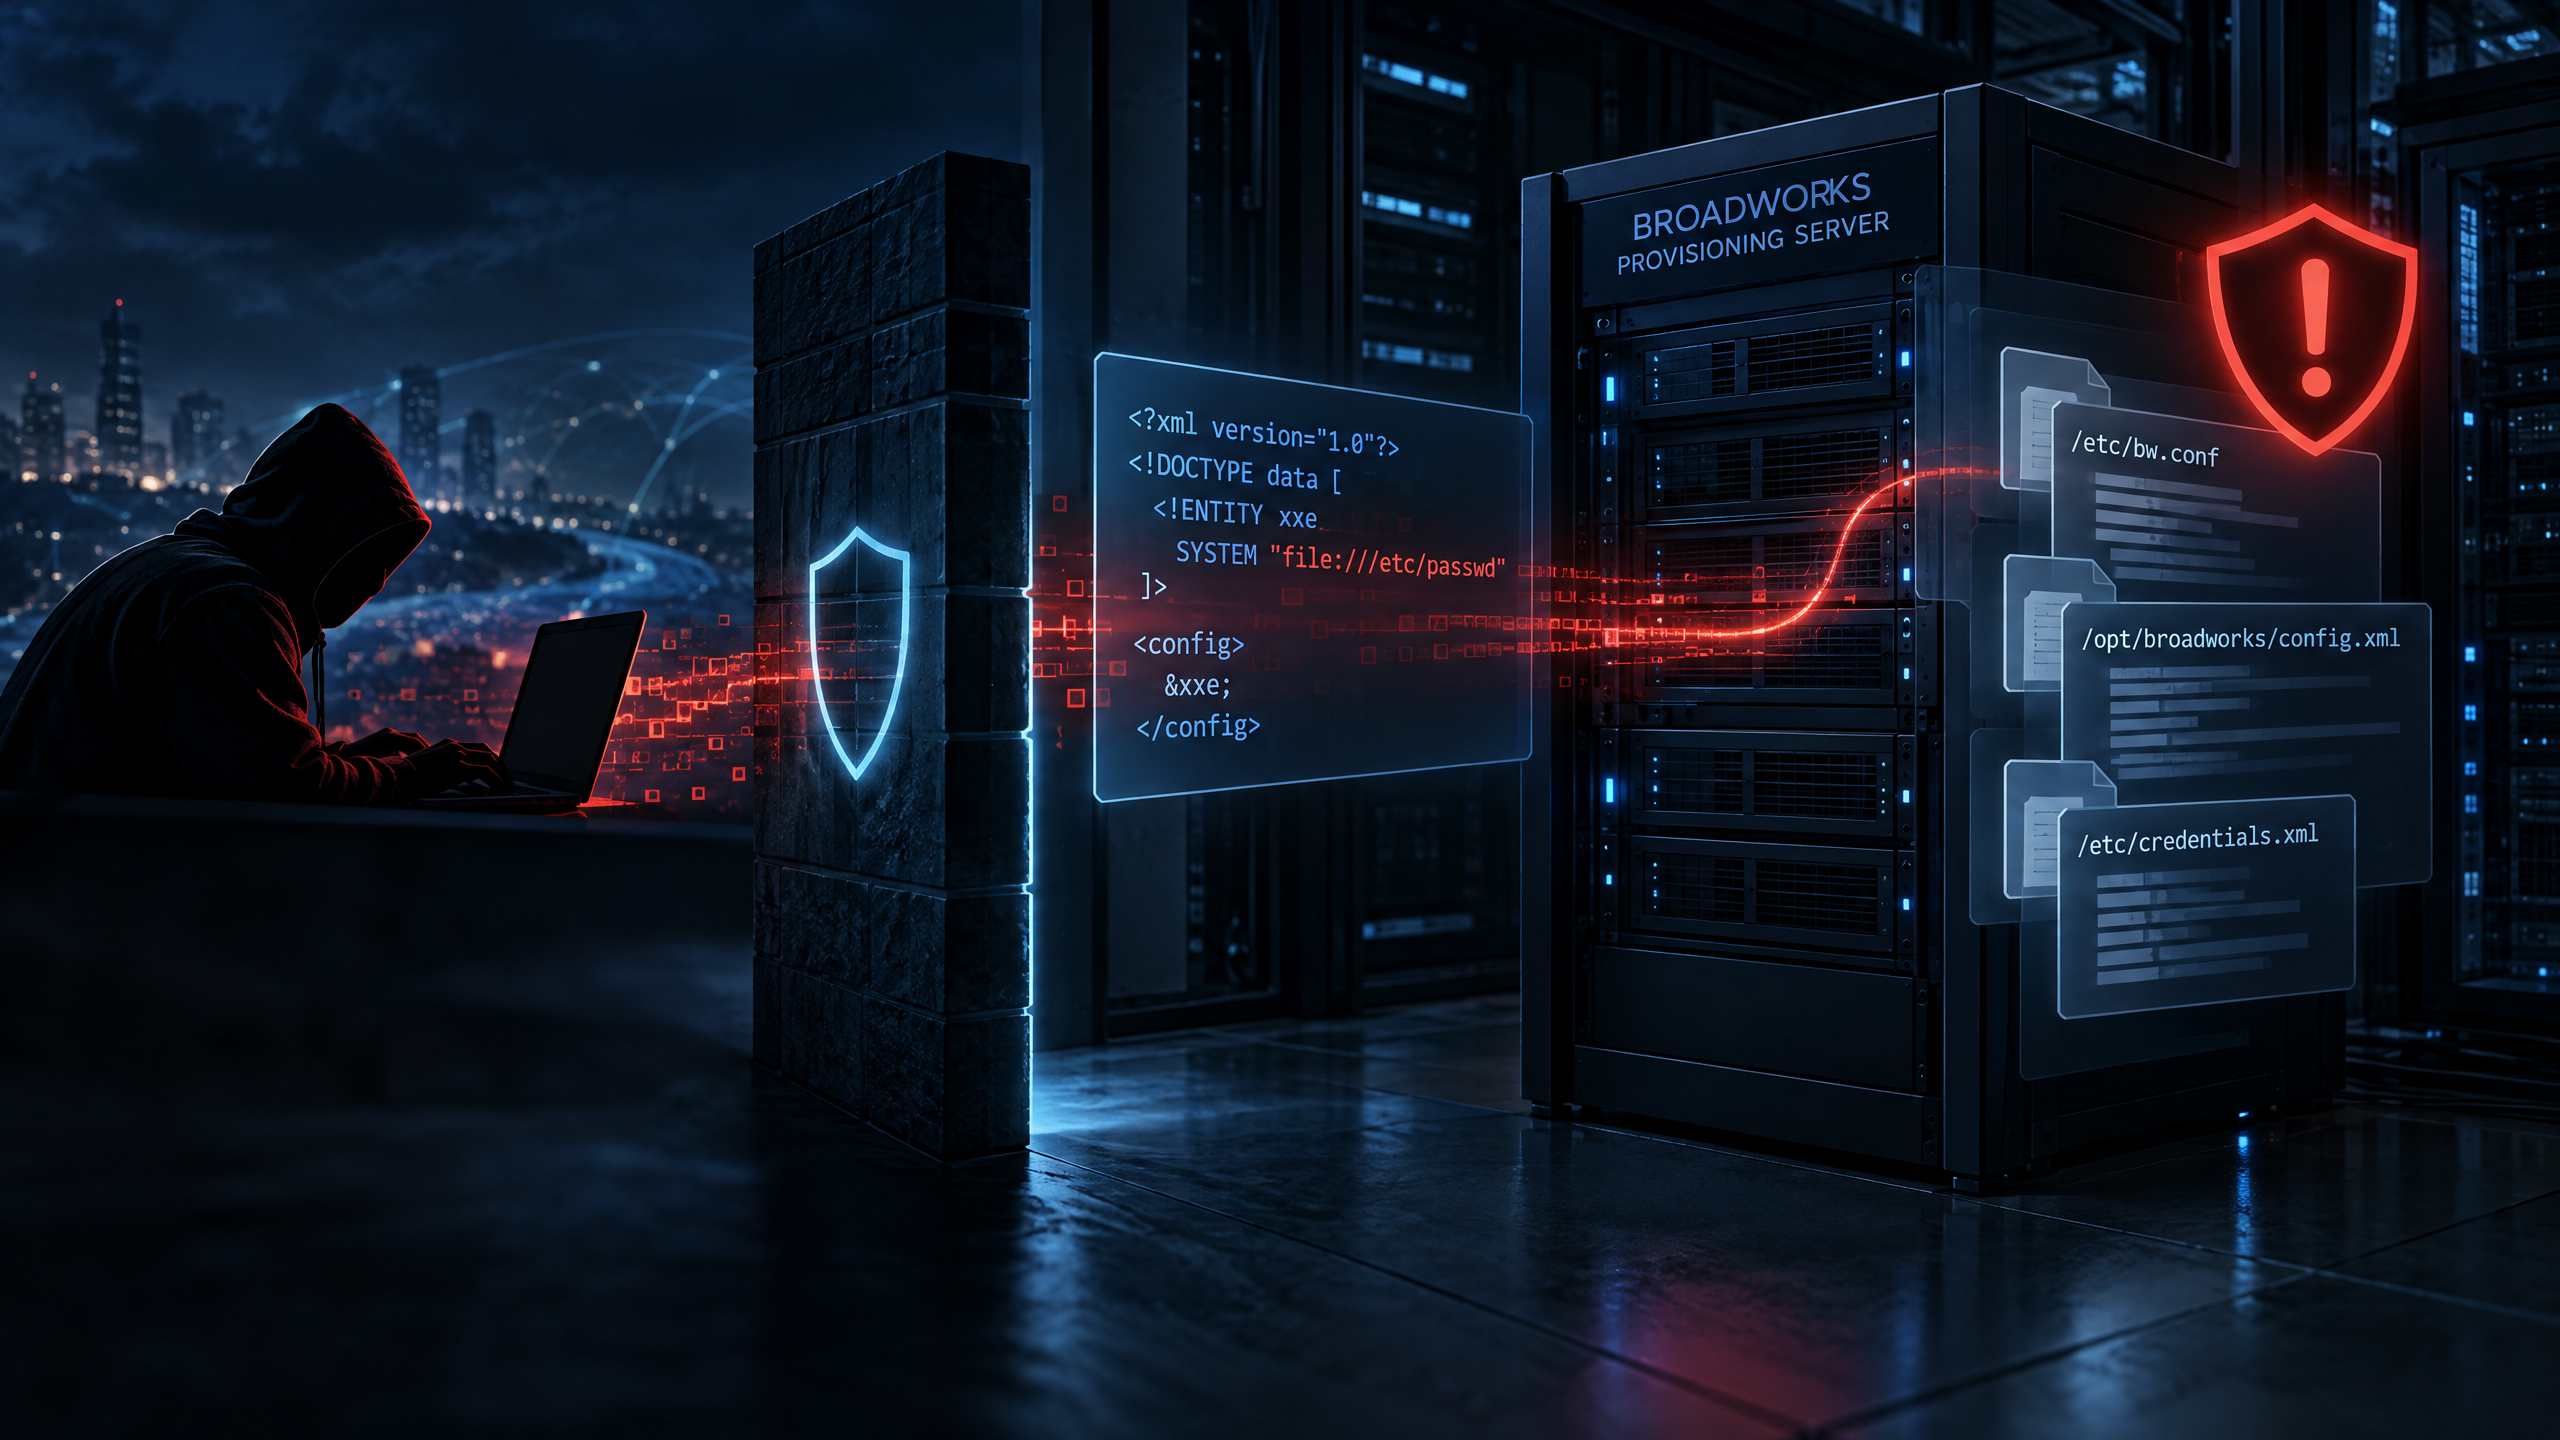
A CISA adicionou a CVE-2026-20320 ao catálogo de vulnerabilidades exploradas, e a Cisco recomenda atualizar o BroadWorks contra uma falha XXE que pode expor arquivos sensíveis. O problema está no parser XML da Open Client Interface e permite que um atacante remoto não autenticado envie uma mensagem especialmente criada ao serviço OCI-P.
A vulnerabilidade recebeu CVSS 3.1 de 7,5, nível alto. O impacto principal é a leitura de informações sensíveis do sistema com os privilégios do usuário Cisco BroadWorks. Isso pode incluir arquivos de configuração e dados usados para administrar ou integrar a plataforma.
O que é a CVE-2026-20320
A falha é uma referência externa XML, conhecida como XXE e classificada como CWE-611. O parser da Open Client Interface permite resolução de entidades externas por padrão. Um atacante pode explorar esse comportamento enviando XML especialmente preparado ao serviço Open Client Interface—Provisioning (OCI-P).
O ataque não exige autenticação nem interação de outra pessoa. Se for bem-sucedido, o invasor pode ler arquivos do sistema com os privilégios do usuário que executa o Cisco BroadWorks. A falha é de confidencialidade: as fontes não descrevem, para esta CVE, execução de código ou alteração direta de arquivos.
Produtos afetados
A Cisco identifica os seguintes produtos como vulneráveis quando executam uma release afetada do BroadWorks:
- BroadWorks Application Delivery Platform;
- BroadWorks Application Server;
- BroadWorks Profile Server;
- BroadWorks Xtended Services Platform.
O advisory informa que a exposição ocorre independentemente da configuração do dispositivo. No caso do Application Delivery Platform, a Cisco menciona especificamente o Open Client Server (OCS) e o OCIOverSoap.
Versão corrigida
| Componente BroadWorks | Versões afetadas | Primeira versão corrigida |
|---|---|---|
| Application Delivery Platform | Anterior à RI.2026.07 | RI.2026.07 |
| Application Server | Anterior à RI.2026.07 | RI.2026.07 |
| Profile Server | Anterior à RI.2026.07 | RI.2026.07 |
| Xtended Services Platform | Anterior à RI.2026.07 | RI.2026.07 |
A Cisco recomenda atualizar para a release fixa indicada no advisory. Não há workaround que corrija a vulnerabilidade. Controles de rede, segmentação e restrição do serviço OCI-P podem reduzir a superfície de exposição durante a manutenção, mas não substituem o upgrade.
Por que a falha merece prioridade
O BroadWorks sustenta funções de comunicação e provisionamento em ambientes de telecomunicações. Arquivos acessíveis ao processo podem conter parâmetros de serviço, endpoints, credenciais, chaves ou informações de assinantes. Mesmo quando o atacante obtém apenas leitura, o material pode facilitar movimentos posteriores.
A CISA incluiu a CVE no KEV em 10 de novembro de 2026 e estabeleceu prazo de correção em 24 de novembro. A inclusão representa evidência de exploração ativa. O catálogo classifica como desconhecido o uso em campanhas de ransomware e não exige triagem forense específica no BOD 26-04.
A Cisco informou no advisory original que seu PSIRT não conhecia anúncios públicos ou uso malicioso na data de 19 de agosto. Essa declaração é histórica e não invalida a inclusão posterior no KEV. Não há base nas fontes consultadas para atribuir a exploração a um grupo ou campanha específica.
Recomendações práticas
Atualize todos os componentes afetados. Faça o inventário de Application Delivery Platform, Application Server, Profile Server e Xtended Services Platform. Confirme a release instalada em produção, homologação, disaster recovery e nós que possam estar fora do inventário central.
Aplique a RI.2026.07 ou posterior. Siga o procedimento de atualização da Cisco e valide a versão depois da manutenção. Não considere o ambiente corrigido apenas porque um componente foi atualizado: a exposição pode permanecer em outro serviço BroadWorks.
Restrinja o OCI-P durante a transição. Limite o acesso ao serviço a redes e sistemas que realmente executem provisionamento. Revise firewalls, ACLs, balanceadores e interfaces publicadas. Se o OCI-P não precisar estar acessível externamente, remova essa exposição.
Proteja arquivos sensíveis. Revise permissões do usuário BroadWorks e evite que o processo tenha acesso além do necessário. Verifique configurações, credenciais e chaves que possam estar legíveis pelo serviço. A redução de privilégios não substitui a correção, mas limita o impacto de uma leitura indevida.
Monitore requisições XML anômalas. Procure mensagens OCI-P incomuns, referências externas, erros de parsing, acessos fora do padrão e leitura inesperada de arquivos. Correlacione logs do BroadWorks com proxies, firewalls e sistemas de monitoramento.
Como investigar possível exploração
Preserve logs antes de reiniciar ou recriar componentes. Verifique requisições ao OCI-P, horários, origens, contas de serviço e arquivos acessados. Procure alterações de configuração posteriores, tentativas de reutilização de credenciais e acessos anormais a sistemas relacionados.
Como a falha é de leitura, a ausência de alteração de arquivos não descarta o comprometimento. Analise se arquivos de configuração ou credenciais foram lidos e faça a rotação de segredos quando houver exposição plausível. Revise também integrações que usam as mesmas credenciais do BroadWorks.
Conclusão
A CVE-2026-20320 é uma vulnerabilidade XXE de alto impacto no parser XML da Open Client Interface do Cisco BroadWorks. Um atacante remoto não autenticado pode enviar XML especialmente criado ao OCI-P e ler arquivos sensíveis com os privilégios do usuário BroadWorks.
A primeira release corrigida é a RI.2026.07 para os componentes BroadWorks listados pela Cisco. Como a CISA confirmou exploração ativa, as organizações devem priorizar o upgrade, restringir o OCI-P durante a transição, revisar permissões e investigar requisições anômalas.
Fontes primárias
Cisco PSIRT: Cisco BroadWorks Out-of-Band Blind XML External Entity Injection Vulnerability.
CISA KEV: Known Exploited Vulnerabilities Catalog.
CVE.org: CVE-2026-20320 — Cisco BroadWorks XXE.