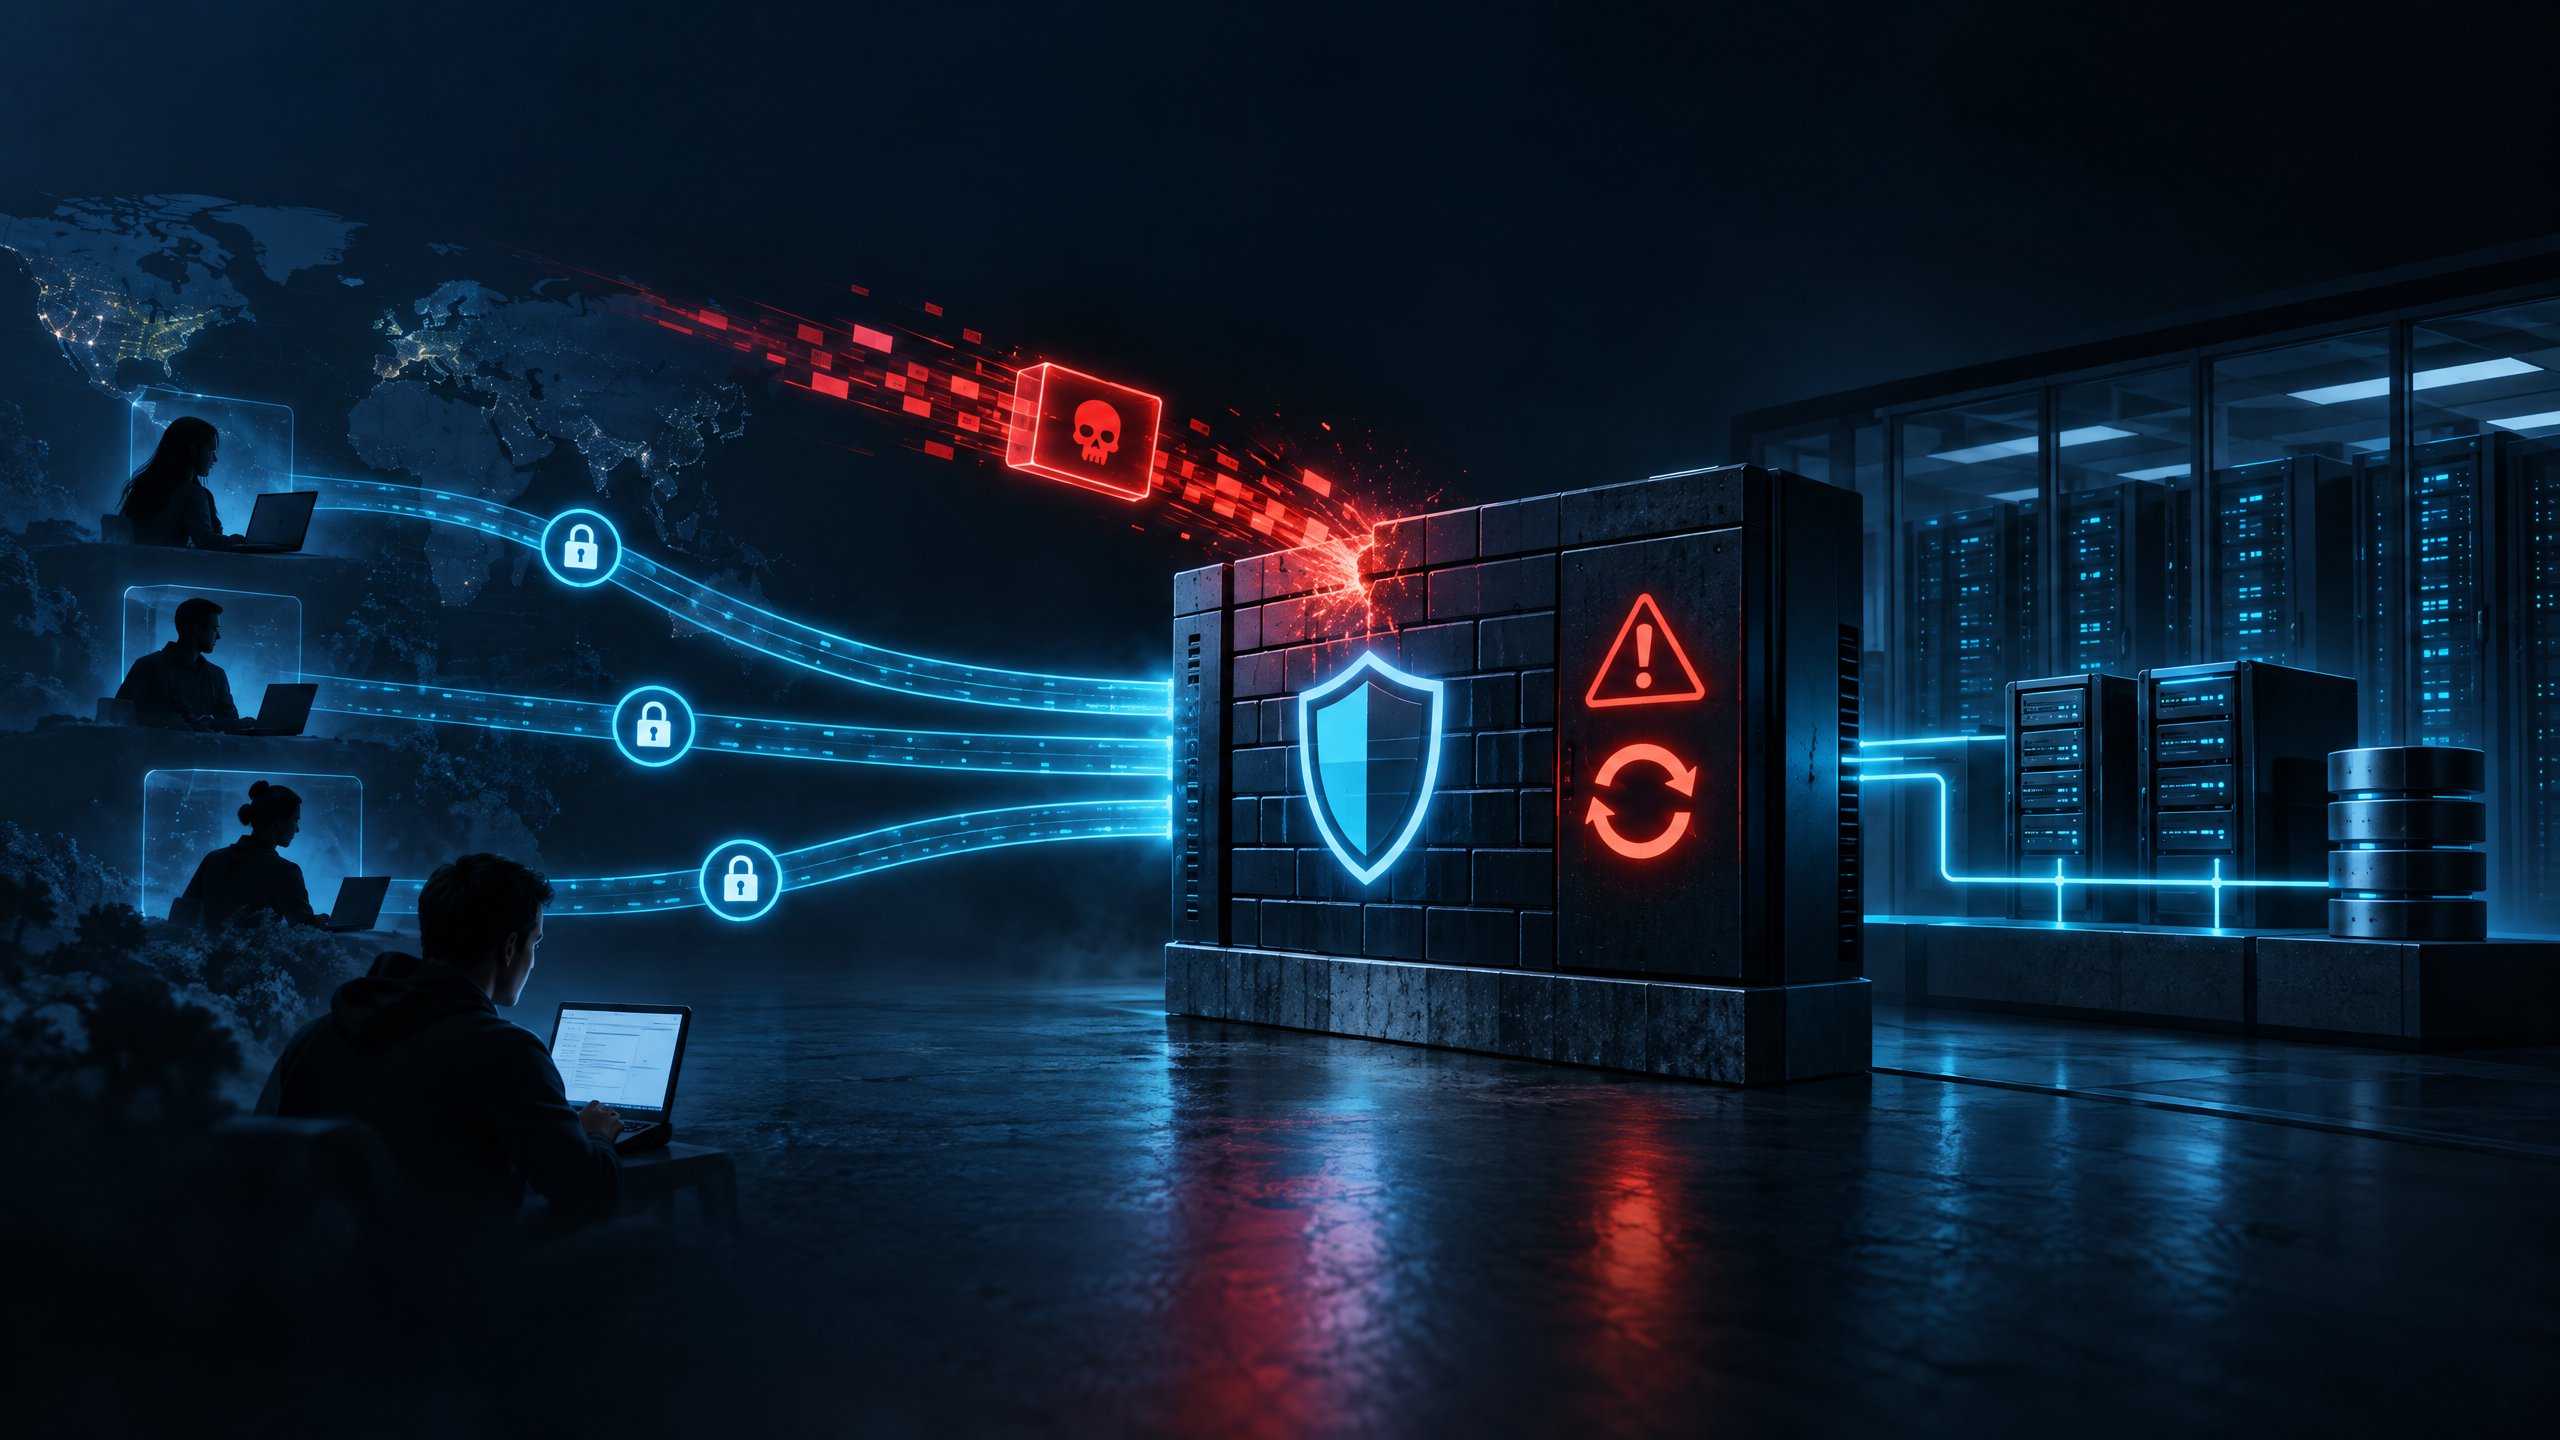
A Cisco corrigiu uma vulnerabilidade de alta severidade no serviço SSL Remote Access VPN do Secure Firewall ASA e do Secure Firewall Threat Defense. Identificada como CVE-2026-76418, a falha permite que um atacante remoto não autenticado provoque o recarregamento inesperado do firewall e cause uma condição de negação de serviço.
A CISA adicionou a CVE ao catálogo Known Exploited Vulnerabilities em 29 de outubro de 2026, com prazo de correção em 1º de novembro. O advisory da Cisco foi publicado em 28 de outubro e recebeu CVSS 3.1 de 8,6.
Como a falha pode ser explorada
A vulnerabilidade está relacionada a erros de lógica no tratamento da autenticação secundária quando ela é configurada em um tunnel group da VPN de acesso remoto. O atacante pode enviar uma requisição especialmente criada ao serviço SSL VPN. O dispositivo pode então recarregar inesperadamente, interrompendo o acesso remoto e outros serviços que dependam do firewall.
O ataque não exige autenticação prévia e um login VPN bem-sucedido não é necessário para alcançar o caminho de processamento vulnerável. A exploração depende de o serviço SSL Remote Access VPN estar habilitado e acessível e de existir autenticação secundária configurada no escopo relevante.
O impacto principal é disponibilidade. Uma interrupção no gateway pode impedir o acesso de funcionários, fornecedores e administradores a sistemas internos. Em ambientes que usam o firewall como ponto central de conectividade, múltiplas aplicações podem ficar inacessíveis até que o dispositivo seja reiniciado ou estabilizado.
Configurações que devem ser verificadas
Segundo a Cisco, a presença da palavra-chave webvpn com SSL VPN habilitada em pelo menos uma interface indica que o serviço está ativo. Em seguida, é preciso verificar os tunnel groups quando tunnel-group-list enable está configurado.
Essa revisão deve incluir o grupo padrão DefaultWEBVPNGroup. Mesmo que a lista de grupos não apareça na tela de login, o dispositivo pode continuar exposto se o grupo padrão usar secondary-authentication-server-group.
No Secure Firewall Threat Defense, a análise deve ser feita na política de Remote Access VPN do Secure Firewall Management Center ou do Secure Firewall Device Manager e comparada com a configuração efetivamente implantada no dispositivo.
Produtos e versões corrigidas
A Cisco disponibilizou correções para diferentes linhas do ASA e do FTD. As primeiras versões corrigidas do Cisco Secure Firewall ASA Software são:
| Linha ASA | Primeira versão corrigida |
|---|---|
| 9.16 e anteriores | 9.16.4.104 |
| 9.18 | 9.18.4.96 |
| 9.20 | 9.20.4.50 |
| 9.22 | 9.22.3.200 |
| 9.23 | 9.23.1.48 |
| 9.24 | 9.24.1.27 ou 9.24.10.1 |
Para o Cisco Secure Firewall Threat Defense Software, as primeiras versões corrigidas são:
| Linha FTD | Primeira versão corrigida |
|---|---|
| 7.0 e anteriores | 7.0.11 |
| 7.2 | 7.2.13 |
| 7.4 | 7.4.9 |
| 7.6 | 7.6.7 |
| 7.7 | 7.7.14 |
| 10.0 | 10.0.3 |
| 10.1 | 10.1.1 |
Mitigação temporária
A Cisco informa que não há workaround que elimine completamente a vulnerabilidade. Existe, entretanto, uma mitigação temporária: desabilitar a autenticação secundária nos tunnel groups afetados.
Se o DefaultWEBVPNGroup não usar autenticação secundária, a Cisco orienta avaliar a desativação da lista de tunnel groups com no tunnel-group-list enable. Nesse caso, os usuários deixarão de escolher um perfil na lista e precisarão conhecer o nome correto do tunnel group.
Se o grupo padrão usar autenticação secundária, a alternativa é remover essa configuração com no secondary-authentication-server-group. Essa medida pode reduzir a postura de segurança do acesso remoto e deve ser avaliada em relação às exigências de autenticação da organização.
Antes de aplicar qualquer alteração, faça backup da configuração, documente o estado atual, teste em uma janela controlada e confirme como os usuários farão login. A própria Cisco alerta que uma mitigação pode afetar funcionalidade, desempenho ou segurança dependendo do cenário.
Ações recomendadas
Atualize o firewall. Escolha a primeira versão corrigida adequada à linha instalada e, quando possível, atualize para a versão mais recente suportada. Use o Cisco Software Checker para verificar todas as vulnerabilidades aplicáveis ao release em execução.
Reduza a exposição. Restrinja a interface SSL VPN a origens necessárias, monitore tentativas de acesso e evite publicar serviços administrativos além do indispensável. A filtragem de origem não substitui a atualização, mas limita o conjunto de atacantes capazes de alcançar o serviço.
Planeje a continuidade. Garanta que exista um caminho alternativo para administração, acesso de emergência e restauração. Documente os impactos de uma reinicialização do firewall sobre túneis, rotas, autenticação e sistemas dependentes.
Investigação de indisponibilidade ou ataque
Procure recarregamentos inesperados, quedas coincidentes com requisições SSL VPN, falhas de autenticação secundária e padrões incomuns nos logs de acesso. Correlacione os eventos do ASA ou FTD com firewalls de borda, balanceadores, diretórios de autenticação e sistemas de monitoramento.
Um recarregamento isolado pode ter outras causas, mas uma sequência de requisições suspeitas seguida de reinicialização deve ser investigada. Preserve os logs antes de alterar a configuração e compare horários com alertas de rede.
Se houver indícios de comprometimento além da negação de serviço, revise contas, certificados, tokens, políticas de VPN e sistemas alcançáveis pelos usuários remotos. A CVE descrita neste advisory é de disponibilidade, mas um evento de exploração pode fazer parte de uma campanha mais ampla.
Conclusão
A CVE-2026-76418 afeta o SSL Remote Access VPN do Cisco Secure Firewall ASA e FTD quando a autenticação secundária está configurada em tunnel groups específicos. Um atacante remoto não autenticado pode provocar o recarregamento do dispositivo e interromper o acesso remoto.
Como a CVE está no catálogo KEV, a correção deve ser priorizada. Atualize para uma versão corrigida, use o Cisco Software Checker, revise a configuração do DefaultWEBVPNGroup e, se necessário, aplique temporariamente a mitigação recomendada após avaliar o impacto sobre a autenticação.
Fontes primárias
Cisco: Cisco Secure Firewall ASA and FTD Remote Access SSL VPN Tunnel DoS Vulnerability.
CISA: Known Exploited Vulnerabilities Catalog.
Cisco Software Checker: Verificação oficial de versões afetadas.
CVE.org: CVE-2026-76418.