A CISA adicionou duas novas vulnerabilidades do Ivanti Connect Secure ao catálogo Known Exploited Vulnerabilities em 30 de outubro de 2026. As CVE-2026-111357 e CVE-2026-118527 podem ser encadeadas com a CVE-2026-104935, divulgada anteriormente, para formar uma cadeia capaz de ampliar o acesso de um invasor ao appliance.
A Ivanti atualizou seu aviso de segurança em 29 de outubro e confirmou que as três vulnerabilidades foram encadeadas em exploração contra um número limitado de clientes no momento da divulgação. Este artigo complementa o conteúdo anterior do site sobre a CVE-2026-104935, concentrando-se nas duas novas CVEs, na cadeia completa e nas medidas de recuperação.
Como a cadeia funciona
A CVE-2026-104935 é um bypass de autenticação por spoofing no Ivanti Connect Secure. Em versões afetadas, um atacante remoto não autenticado pode executar comandos. Essa vulnerabilidade é o ponto inicial divulgado anteriormente e recebeu CVSS 8,6.
A CVE-2026-111357 é uma ausência de autenticação em uma função crítica. Ela permite que um atacante local já autenticado eleve seus privilégios, com impacto potencial sobre confidencialidade, integridade e disponibilidade. A vulnerabilidade recebeu CVSS 8,8.
A CVE-2026-118527 envolve o uso de nomes de arquivos previsíveis. Um atacante remoto autenticado pode enviar conteúdo controlado para um local conhecido no disco. O CVSS informado é 4,3, mas a falha ganha importância quando combinada com as outras vulnerabilidades.
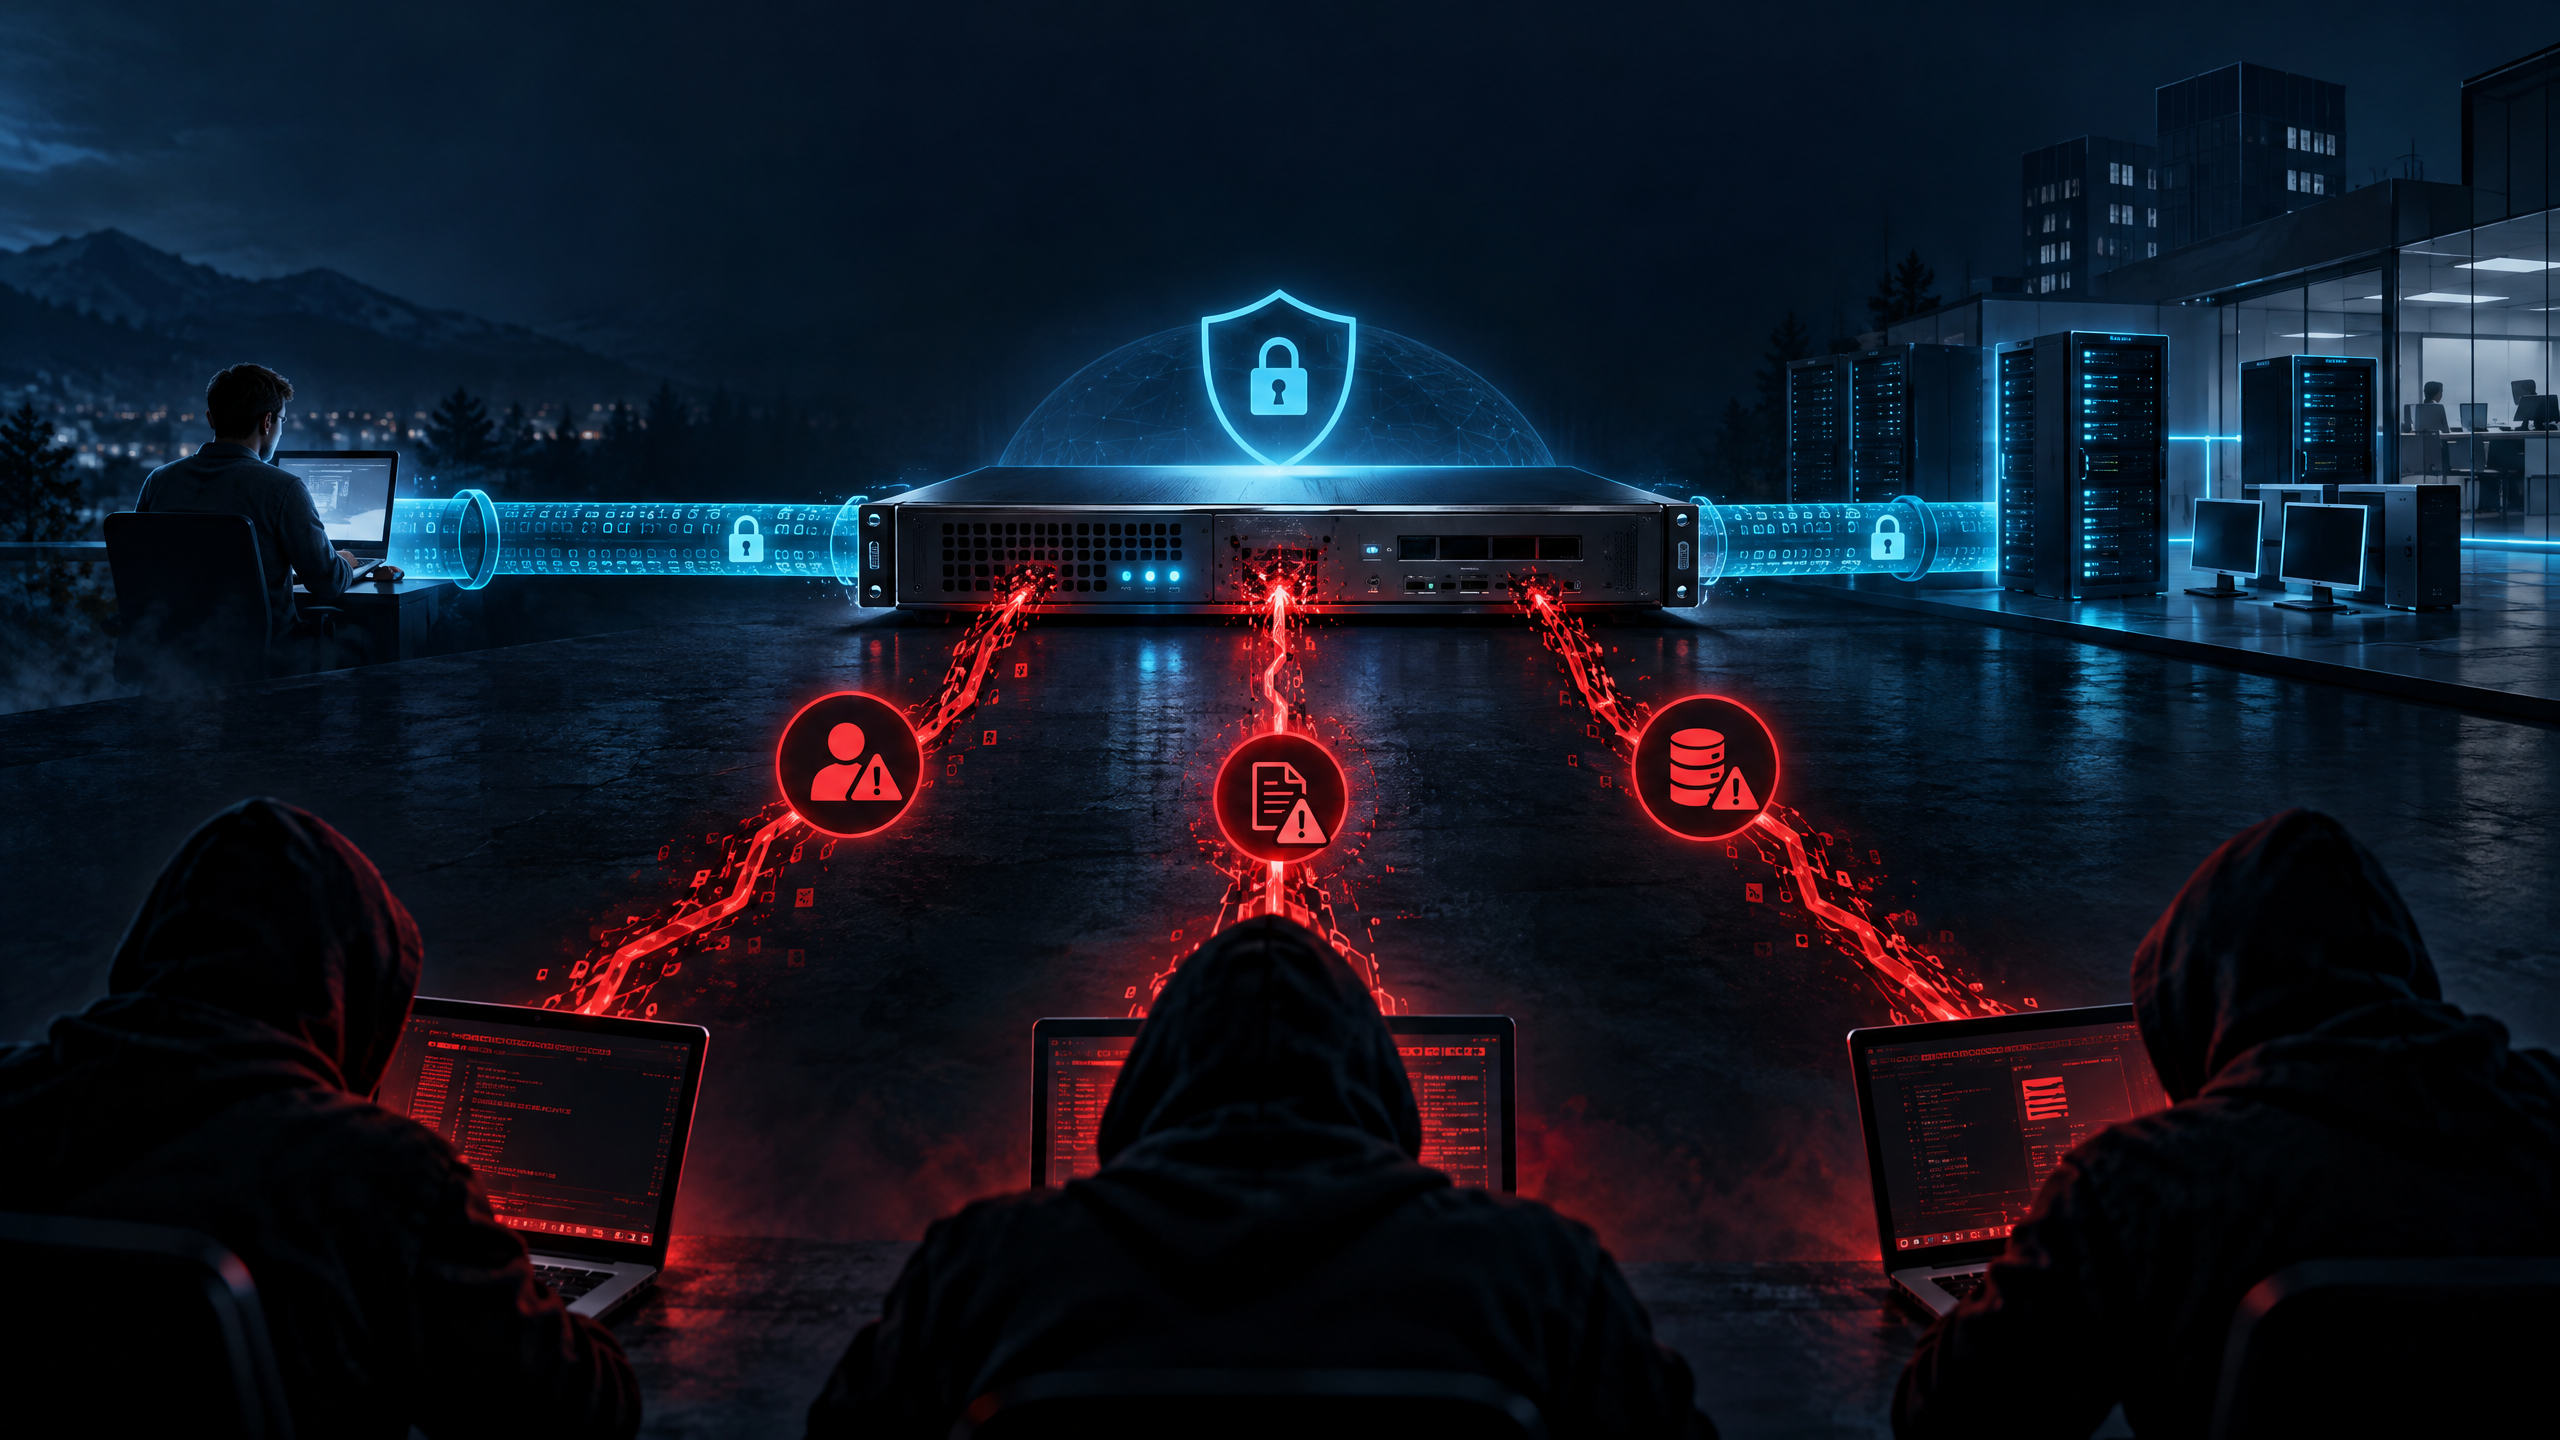
Em conjunto, a CVE-2026-104935 pode fornecer o acesso inicial, enquanto as duas novas falhas ampliam a capacidade de escrever conteúdo e obter privilégios. O impacto final depende da versão, da configuração e dos controles existentes no appliance.
O que mudou no alerta da CISA
A CISA incluiu a CVE-2026-111357 no KEV em 30 de outubro, com prazo de correção em 2 de novembro de 2026. A CVE-2026-118527 também foi adicionada em 30 de outubro, com prazo de correção em 13 de novembro.
A inclusão no KEV significa que a vulnerabilidade possui exploração conhecida e deve receber prioridade baseada em risco. Organizações que já corrigiram apenas a CVE-2026-104935 não devem considerar o caso encerrado: é necessário confirmar se o appliance está em uma versão que corrige as três falhas.
Versões afetadas e corrigidas
Para a CVE-2026-111357 e a CVE-2026-118527, a Ivanti informa como afetadas as versões anteriores à 25.1.1.3 e à 22.8R2.6. As versões corrigidas são 25.1.1.3 e 22.8R2.6, respectivamente para as linhas compatíveis.
A CVE-2026-104935 possui uma matriz própria de correção. O advisory da Ivanti lista as versões 25.1.1.2, 25.1.3.0, 25.1.3.1 e 22.8R2.5 como correções conforme a linha de produto. A versão 25.1.3.0 ou posterior não contém o problema indicado pela Ivanti.
Para instalações na linha 22.8, a Ivanti recomenda migrar para a linha 25.1. A linha 22.8 é considerada uma ponte temporária e chega ao fim de vida em 31 de janeiro de 2027. Planejar essa migração evita permanecer em uma versão intermediária perto do fim do suporte.
Ações imediatas
Confirme a versão exata do appliance. Não use apenas o número principal da linha. Registre o build, o modelo, se é hardware, virtual ou cloud e a versão do sistema implantada em cada unidade.
Atualize para uma versão que corrija as três CVEs. Aplique o pacote pelo canal oficial da Ivanti, seguindo a janela de manutenção e os procedimentos de backup. Depois do reinício, confirme a versão instalada e a disponibilidade dos serviços de VPN e acesso remoto.
Restrinja a exposição. Bloqueie o acesso administrativo a partir da internet quando ele não for necessário. Limite as origens por firewall e use uma rede de gerenciamento separada. Reduza contas privilegiadas e revise usuários locais, sessões e tokens.
Não trate uma VPN como uma camada suficiente por si só. O próprio appliance é o alvo, portanto o acesso administrativo deve ser protegido por segmentação, autenticação forte, controle de origem e monitoramento.
Verificação de possível comprometimento
A Ivanti recomenda executar regularmente o Integrity Checker Tool e consultar os indicadores publicados pela Volexity. Preserve os resultados, logs e horário de cada verificação para construir uma linha do tempo.
Procure comandos ou processos inesperados, alterações em arquivos do appliance, conteúdo escrito em locais incomuns, contas criadas recentemente, mudanças de configuração, sessões administrativas fora do padrão e conexões de saída não autorizadas.
Revise logs de acesso remoto, firewall, autenticação e gerenciamento. Correlacione endereços de origem, horários e contas usadas. A ausência de um indicador conhecido não prova que o dispositivo esteja limpo, especialmente quando o período de exposição não pode ser determinado.
Recuperação após suspeita ou confirmação
Se houver sinais de comprometimento, siga o procedimento de recuperação da Ivanti em vez de apenas atualizar o appliance. Preserve evidências, isole o acesso administrativo, informe as equipes de resposta e evite destruir logs antes da coleta.
Depois da contenção, redefina senhas, tokens, chaves e certificados que possam ter sido acessados pelo appliance. Revise contas de administradores, políticas de acesso remoto e integrações com diretórios. Avalie se os usuários conectados pela VPN precisam redefinir credenciais por causa da exposição.
Verifique sistemas acessíveis a partir do Connect Secure, principalmente servidores de gerenciamento, estações administrativas, diretórios e ferramentas de monitoramento. Um appliance comprometido pode ser usado como ponto de passagem para alcançar outros ativos.
Conclusão
As novas CVE-2026-111357 e CVE-2026-118527 ampliam a cadeia de ataque do Ivanti Connect Secure já associada à CVE-2026-104935. A CISA confirmou exploração conhecida ao adicionar as duas vulnerabilidades ao KEV, e a Ivanti publicou versões corrigidas.
Atualize para 25.1.1.3 ou 22.8R2.6 quando aplicável, priorize a migração para a linha 25.1, confirme a correção da CVE-2026-104935 e investigue os appliances expostos. Quando houver suspeita, use o Integrity Checker Tool, preserve evidências e execute o procedimento de recuperação da Ivanti.
Fontes primárias
CISA: Known Exploited Vulnerabilities Catalog.
Ivanti: Security Advisory — Ivanti Connect Secure.
CISA: Alerta inicial sobre a CVE-2026-104935.
CVE.org: CVE-2026-111357 e CVE-2026-118527.