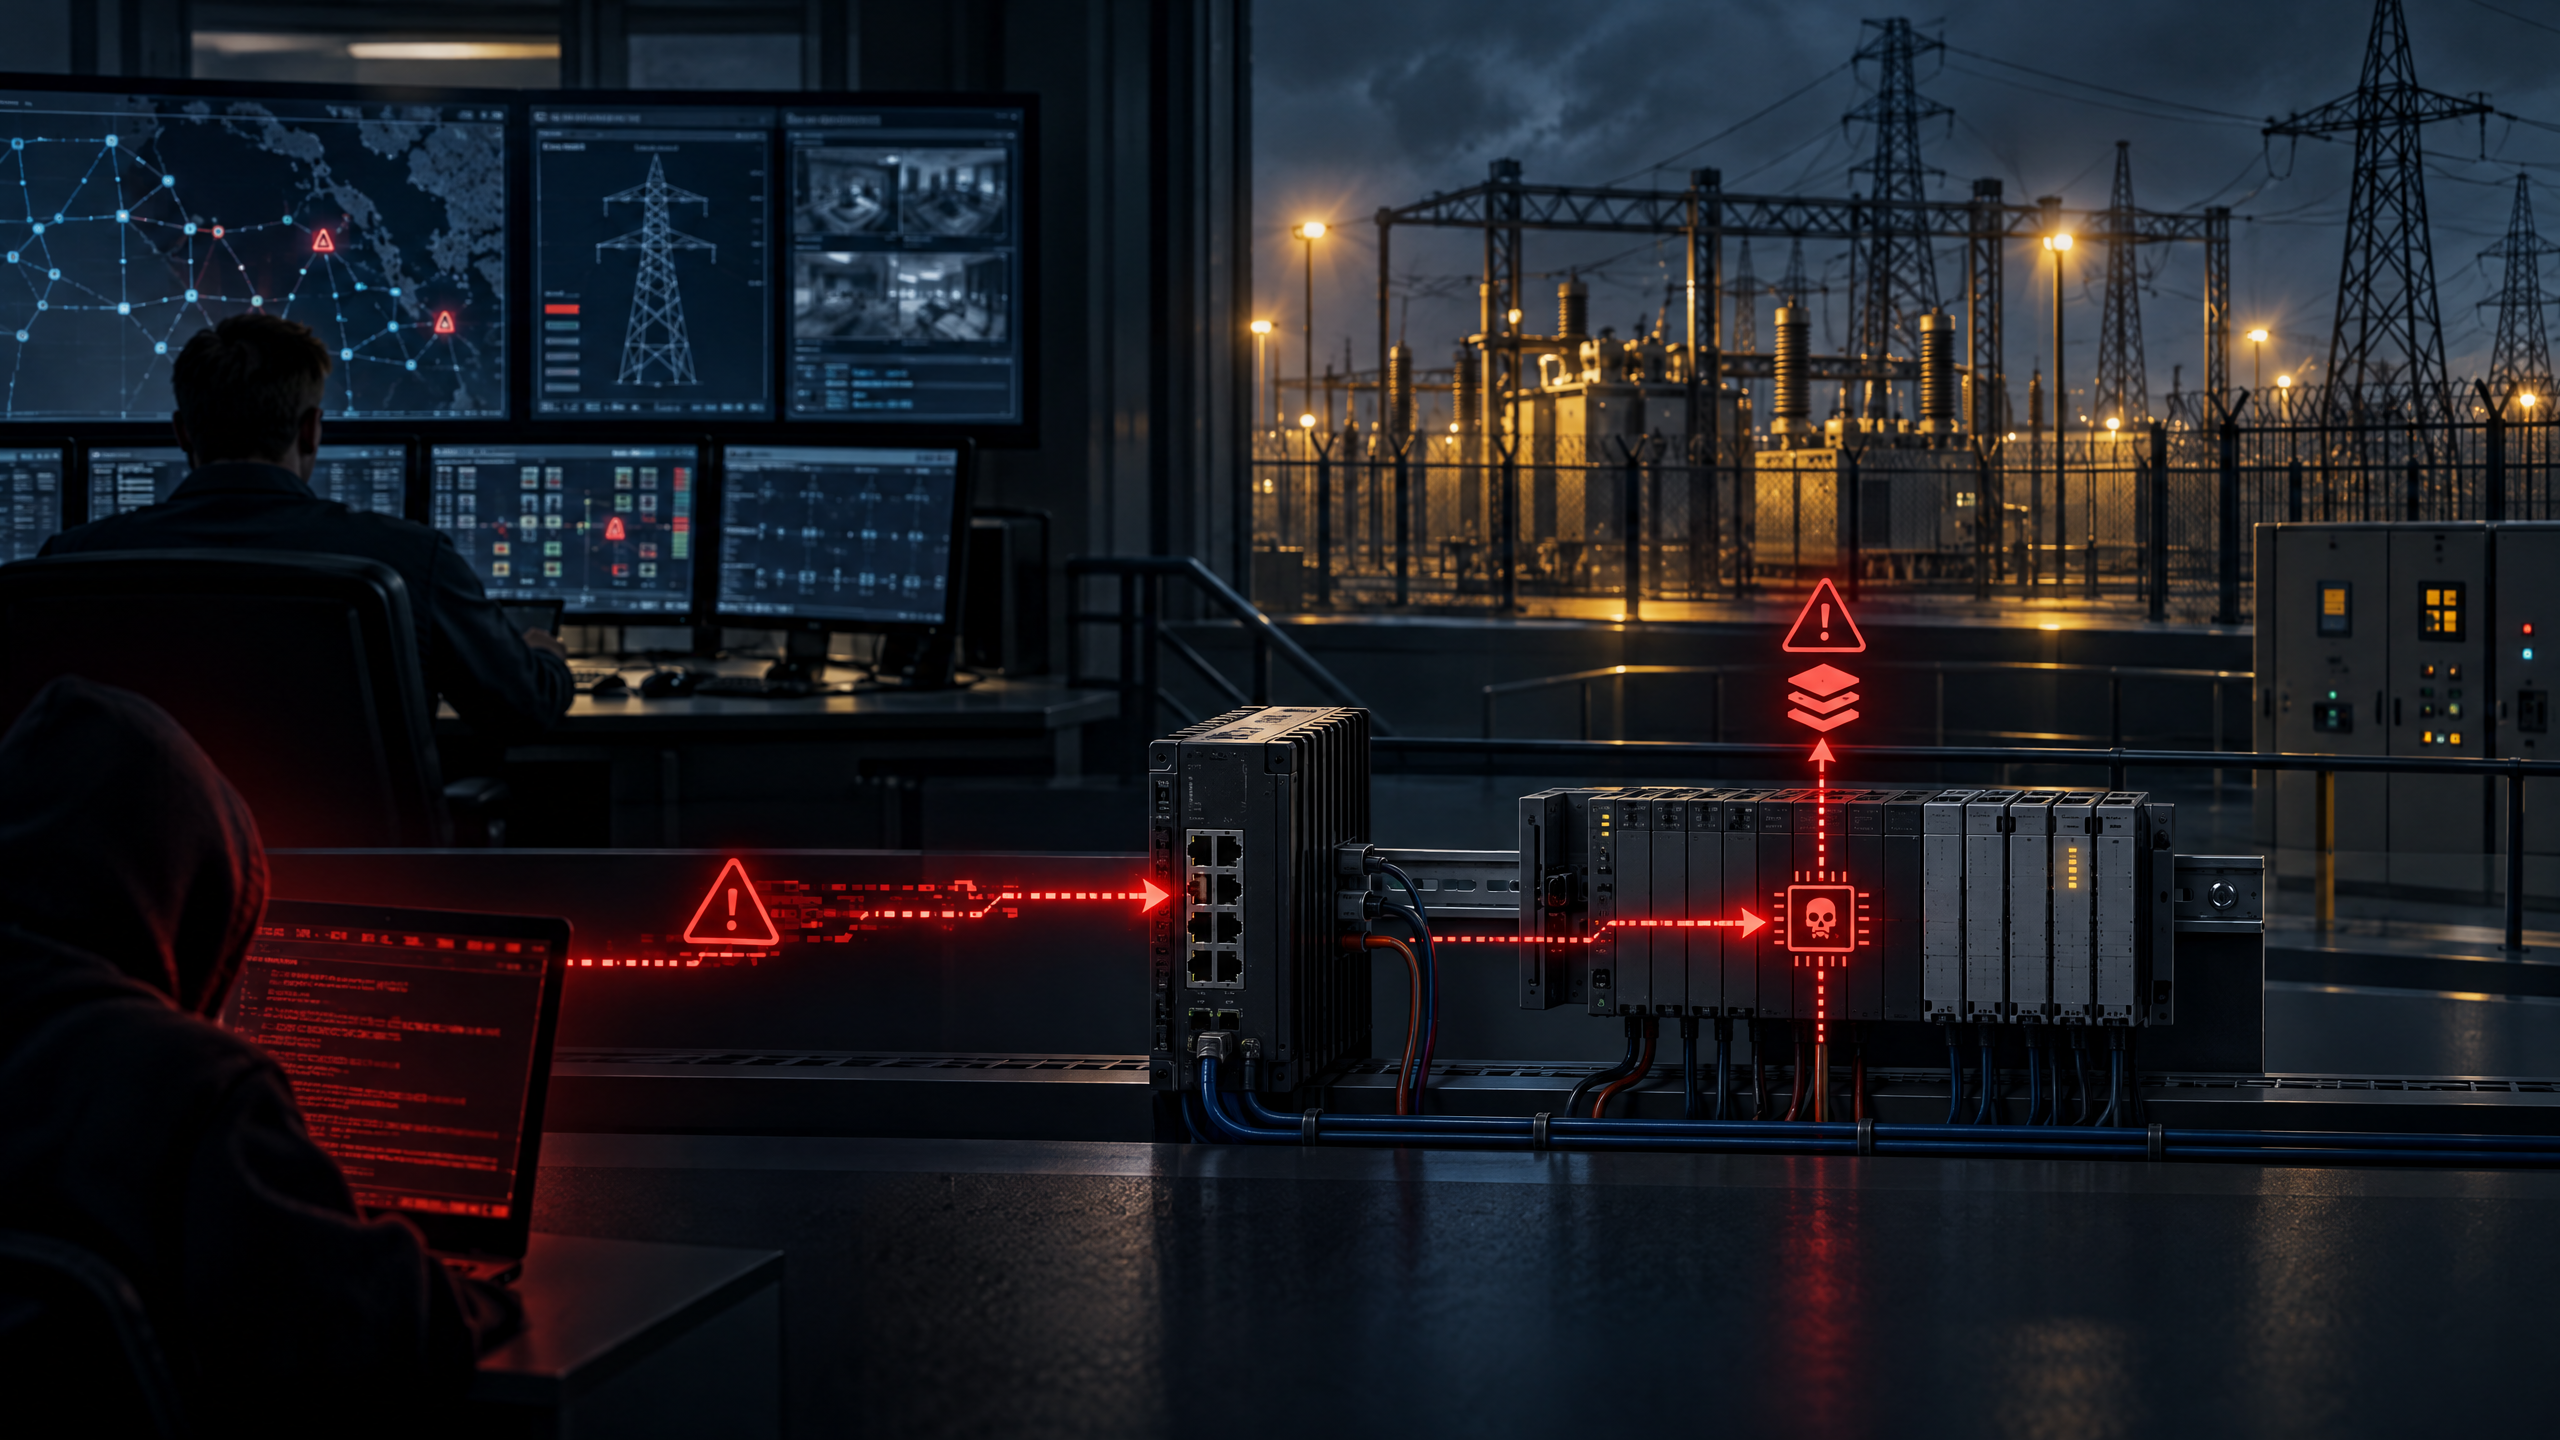
A CISA publicou em 29 de outubro de 2026 um alerta para duas vulnerabilidades no produto industrial Hitachi Energy CoreTec. O conjunto inclui uma injeção de comandos no sistema operacional e uma falha de escalada de privilégios no kernel Linux usado pelo equipamento. A exploração bem-sucedida pode comprometer a confidencialidade, a integridade e a disponibilidade do dispositivo.
O alerta ICSA-26-302-03 é relevante para ambientes de energia e redes de tecnologia operacional. A CISA informa que os produtos estão implantados mundialmente e recomenda atualizar para o CoreTec5 versão 5.0.0, além de aplicar as práticas de segmentação e proteção de redes de controle industrial.
Quais são as vulnerabilidades
A CVE-2026-13162 é uma vulnerabilidade de injeção de comandos no sistema operacional. Ela está no daemon de configuração do CoreTec, no manipulador responsável por definir o fuso horário do sistema. Ao processar uma atualização de configuração, o componente concatena uma entrada fornecida pelo usuário a um comando shell sem validação ou sanitização adequada.
Um usuário autenticado com determinados papéis pode explorar esse fluxo para executar comandos arbitrários com controle total do dispositivo. O advisory atribui CVSS 3.1 de 7,5 e CVSS 4.0 de 7,7. O ataque ocorre pela rede, exige privilégios baixos e não exige interação de outro usuário.
A CVE-2026-43284 é uma condição de escrita em local arbitrário no subsistema IPsec ESP do kernel Linux usado pelo CoreTec5. Um usuário local sem privilégios pode criar um pacote que faz o kernel descriptografar dados diretamente em páginas de memória que não pertencem ao atacante. Entre os alvos possíveis estão cópias em cache de binários privilegiados.
Quando um binário alterado é executado, o código injetado pode rodar com privilégios de root. A CVE recebe CVSS 3.1 de 8,8, com vetor local, baixa complexidade e necessidade de privilégios baixos. A falha é tecnicamente relacionada à família Dirty Frag, mas este alerta trata da implementação e do produto CoreTec.
Produtos e versões afetadas
O advisory da CISA lista as seguintes versões:
- CoreTec5 versão 3.4.0 e anteriores;
- CoreTec4 versão 3.4.0 e anteriores.
Para o CoreTec5, as duas vulnerabilidades estão no escopo do alerta. Para o CoreTec4, a CVE-2026-13162 é listada e a recomendação é migrar para o CoreTec5 versão 5.0.0. O resumo do documento também menciona o CoreTec5 versão 5.0.0 como a versão corrigida recomendada.
As equipes devem confirmar o modelo, a versão exata e o caminho de atualização com o fornecedor ou integrador responsável. Não se deve assumir que uma atualização genérica de Linux corrige o produto, porque o CoreTec pode usar componentes, configurações e procedimentos de manutenção próprios.
Correção recomendada
A correção indicada pela CISA e pela Hitachi Energy é atualizar o CoreTec5 para a versão 5.0.0. Para instalações CoreTec4, a orientação é fazer upgrade para o CoreTec5 5.0.0. O processo deve ser planejado com a equipe de operação, pois equipamentos de tecnologia operacional podem exigir janela de manutenção, validação de redundância e testes de comunicação.
Antes da atualização, faça backup de configurações, confirme o procedimento de restauração e registre a versão atual. Após a manutenção, valide o funcionamento dos serviços de controle, alarmes, sincronização de tempo, interfaces de gerenciamento e comunicações com os sistemas de supervisão.
Risco para ambientes de energia
Uma vulnerabilidade em um produto de controle industrial não deve ser avaliada apenas pelo CVSS. A disponibilidade do equipamento e a possibilidade de impacto físico tornam a segmentação e a continuidade operacional partes essenciais da resposta.
A CVE-2026-13162 exige autenticação com determinados papéis, portanto contas de administração e engenharia precisam ser protegidas. A CVE-2026-43284 exige acesso local, mas esse acesso pode surgir depois de um comprometimento de estação de engenharia, servidor de manutenção, conta de fornecedor ou outro componente da rede operacional.
O objetivo não é presumir que toda instalação esteja comprometida, mas reduzir a possibilidade de que uma conta ou estação já comprometida alcance o dispositivo e transforme uma falha local em controle do equipamento.
Mitigações de curto prazo
Elimine a exposição direta. O sistema de controle não deve possuir conexão direta com a internet. Separe a rede OT da rede corporativa por firewalls com regras mínimas e permita somente as portas e origens necessárias.
Restrinja o acesso administrativo. Use contas individuais, MFA quando suportado, senhas fortes e privilégios mínimos. Remova contas antigas de fornecedores e revise quem pode alterar parâmetros de configuração, incluindo o fuso horário.
Proteja estações de engenharia. Evite navegação na internet e uso de e-mail em estações que administram o CoreTec. Controle mídias removíveis, faça verificação antimalware antes de conectá-las e mantenha um inventário de notebooks de manutenção.
Monitore alterações. Registre acessos ao equipamento, mudanças de configuração, sessões de manutenção e falhas de autenticação. Correlacione os eventos com VPNs, jump servers, firewalls e sistemas de gerenciamento de identidade.
Essas medidas reduzem o risco, mas não substituem a atualização para o CoreTec5 5.0.0.
Investigação de possível comprometimento
Se houver suspeita de abuso, preserve os logs do CoreTec, dos sistemas de acesso remoto, dos firewalls e das estações de engenharia. Procure alterações de configuração fora da janela autorizada, criação de contas, comandos administrativos inesperados e conexões originadas de segmentos que normalmente não alcançam a rede OT.
Para a CVE-2026-43284, verifique a integridade de binários e arquivos de sistema quando o procedimento do fabricante permitir. Não execute testes de exploração em um equipamento de produção. A confirmação deve ser feita com métodos seguros, cópia de evidências e apoio do fornecedor.
Em caso de comprometimento confirmado, isole o equipamento de forma coordenada com a operação, preserve evidências e avalie a continuidade segura do processo industrial. Rotacione credenciais, certificados e chaves acessíveis pelo equipamento ou por estações de administração. Reinstale ou restaure a plataforma a partir de uma imagem confiável, seguindo o procedimento aprovado para o produto.
Conclusão
As CVE-2026-13162 e CVE-2026-43284 afetam o Hitachi Energy CoreTec e combinam riscos de execução de comandos pela rede e escalada local para root. O alerta da CISA é novo, específico para tecnologia operacional e relevante para organizações do setor de energia.
A ação principal é atualizar o CoreTec5 para a versão 5.0.0, migrando instalações CoreTec4 conforme a orientação do fornecedor. Até a manutenção, reduza acessos, segmente a rede, proteja contas e estações de engenharia e monitore mudanças no equipamento.
Fontes primárias
CISA: ICSA-26-302-03 — Hitachi Energy CoreTec Product.
CVE.org: CVE-2026-13162 e CVE-2026-43284.
Hitachi Energy: Product Security Incident Response Team.