A CISA alertou para uma vulnerabilidade zero-day explorada no Ivanti Connect Secure. Identificada como CVE-2026-104935, a falha é um bypass de autenticação por spoofing que permite a um atacante remoto e não autenticado executar comandos arbitrários. A vulnerabilidade foi adicionada ao catálogo Known Exploited Vulnerabilities da CISA em 13 de outubro de 2026.
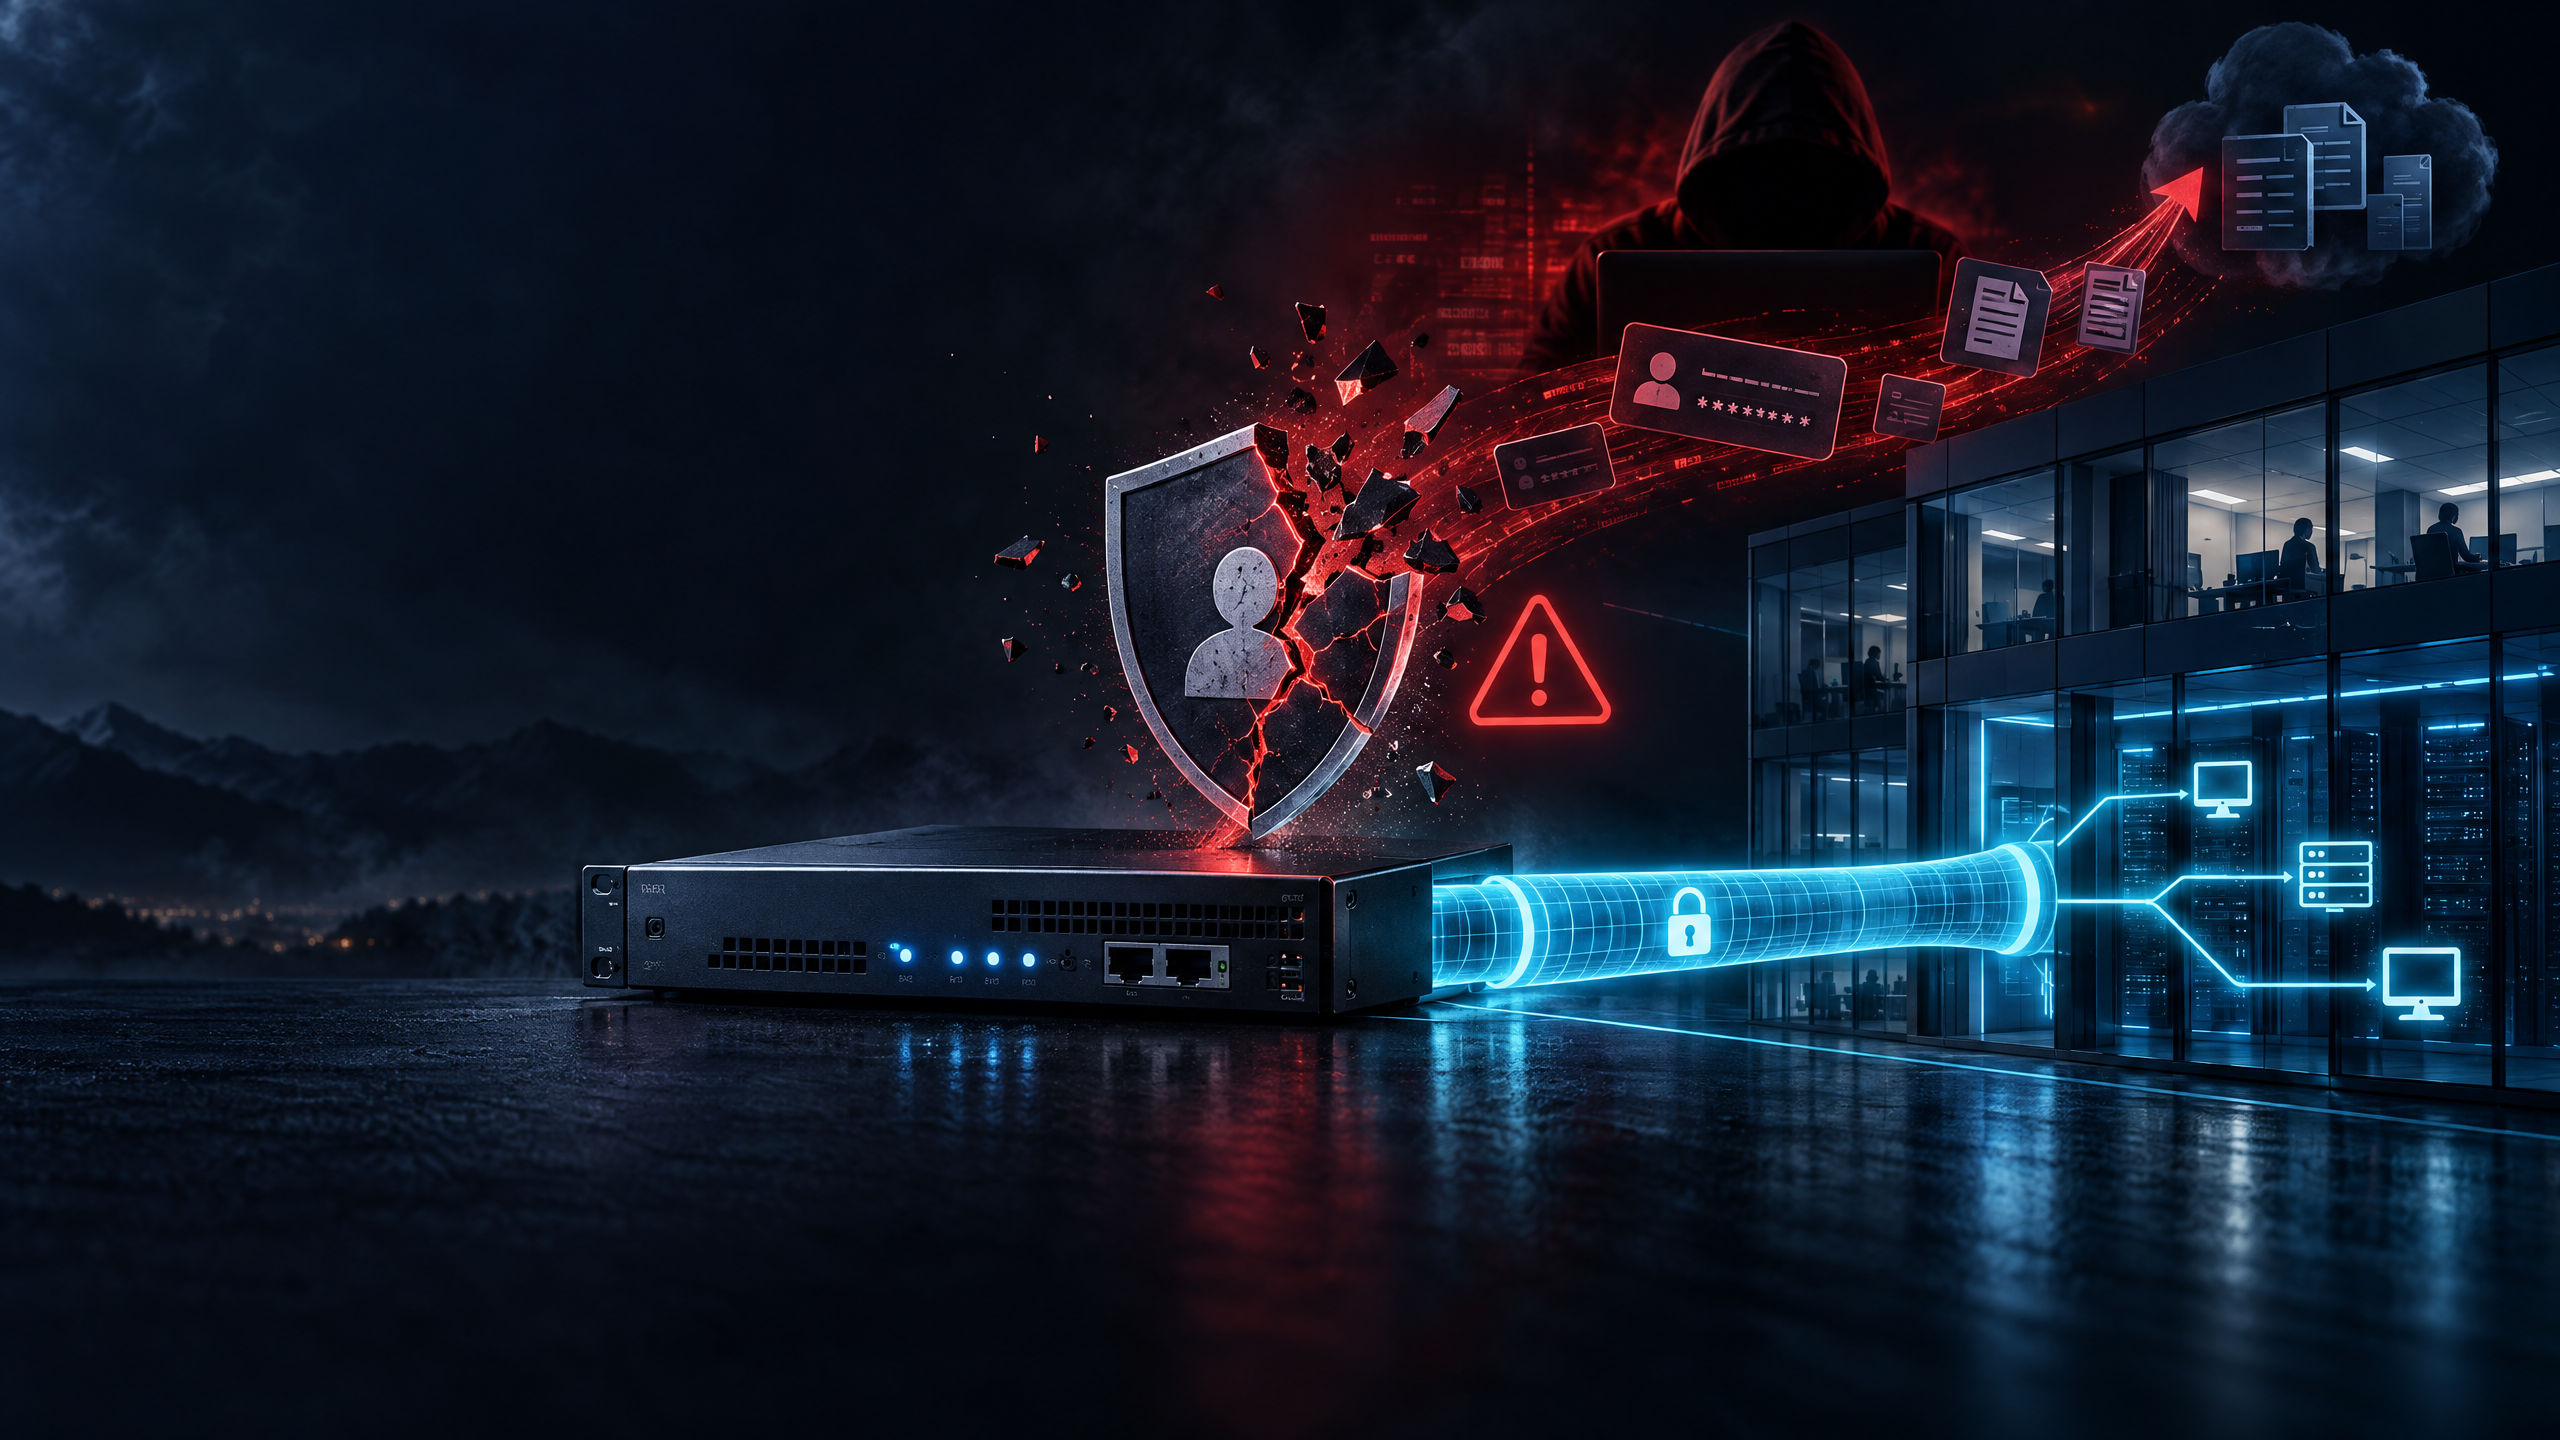
O risco é elevado porque o Connect Secure funciona como uma porta de entrada para acesso remoto, VPN e serviços corporativos. Um appliance comprometido pode ser usado para roubo de credenciais, exfiltração de dados e acesso a outros sistemas internos.
O que foi confirmado
A Ivanti informou que estava ciente de exploração afetando um número limitado de clientes no momento da divulgação. A CISA descreveu a exploração como ativa e informou que os atores estavam usando a falha para roubar credenciais e exfiltrar dados.
A falha recebeu CVSS 8,6 e severidade alta no aviso da Ivanti. Embora o número não seja classificado como crítico pela pontuação do fabricante, a exploração real, a ausência de autenticação e a posição do appliance na borda da rede justificam tratamento imediato.
A vulnerabilidade é uma autenticação bypass por spoofing. Em versões afetadas, um atacante pode alcançar a execução de comandos sem apresentar credenciais válidas. O impacto concreto depende da configuração e dos acessos disponíveis ao appliance, mas a possibilidade de executar comandos em um gateway de acesso remoto é suficiente para elevar o risco operacional.
Versões afetadas e corrigidas
De acordo com a Ivanti e a CISA, são afetadas as seguintes versões do Ivanti Connect Secure:
- 25.1.1.1 e anteriores;
- 25.1.2.2 e anteriores;
- 22.8R2.4 e anteriores.
A Ivanti indica as seguintes versões corrigidas:
- 25.1.1.2, para instalações da linha 25.1.1;
- 25.1.3.0 ou posterior, que já não contém a vulnerabilidade;
- 25.1.3.1, conforme a tabela de versões resolvidas;
- 22.8R2.5, para organizações que ainda não conseguem migrar imediatamente.
A Ivanti informa que as versões 22.7.14 e anteriores não contêm esta vulnerabilidade, mas a linha 22.7 chegará ao fim de vida em 31 de janeiro de 2027. A recomendação é planejar a migração para a linha 25.1, que traz recursos de segurança mais recentes.
O caminho de atualização depende do tipo de appliance. A migração para a linha 25.1.3.0 pode exigir novas plataformas físicas ou novos templates para dispositivos virtuais e em nuvem. Consulte o guia de compatibilidade e migração da Ivanti antes de alterar a infraestrutura.
Por que o Connect Secure é um alvo sensível
Um gateway de acesso remoto concentra autenticação, sessões de VPN, políticas de acesso e conexões com serviços internos. Mesmo quando o appliance não hospeda os dados finais, ele pode revelar informações sobre usuários, domínios, aplicações, rotas e mecanismos de autenticação.
Um invasor com execução de comandos pode tentar capturar credenciais, alterar configurações, manter persistência e usar o equipamento para alcançar recursos internos. O impacto também pode se estender a certificados, chaves de API, contas administrativas e credenciais de domínio armazenadas ou usadas pelo appliance.
O que fazer imediatamente
1. Identifique todos os appliances. Faça um inventário de dispositivos físicos, virtuais e em nuvem, incluindo contingência, filiais e ambientes de teste. Registre versão, plataforma, endereço público, funções de VPN e dependências de autenticação.
2. Atualize para uma versão corrigida. Aplique a versão recomendada pela Ivanti para o tipo de instalação. Organizações em 22.8 devem usar 22.8R2.5 como correção temporária ou migrar para 25.1.1.2 ou versão posterior. Não trate a versão 22.8 como destino definitivo, pois ela tem fim de vida previsto.
3. Restrinja a exposição durante a manutenção. Limite interfaces administrativas a redes confiáveis, revise regras de firewall e considere controles temporários para reduzir o acesso externo. Essa contenção não substitui a atualização.
4. Preserve evidências antes de reconstruir. A CISA recomenda fazer backup da configuração e conduzir análise de rede e memória quando houver suspeita. Atualizações ou resets podem remover sinais úteis para a investigação.
Como investigar possível comprometimento
A Integrity Checker Tool da Ivanti pode ajudar na análise, mas a CISA alerta que ela pode não detectar exploração da CVE-2026-104935 porque os comandos do atacante são executados em memória. Portanto, um resultado limpo não deve ser tratado como prova definitiva de ausência de comprometimento.
Revise logs do appliance, firewall, proxy, VPN, autenticação e SIEM. Procure comandos incomuns, conexões para destinos desconhecidos, mudanças em contas e políticas, sessões fora do horário, criação de arquivos, alteração de certificados e lacunas nos registros.
Correlacione o período de exposição com acessos a diretórios corporativos, sistemas de identidade, bancos de dados e serviços críticos. Como a CISA cita roubo de credenciais e exfiltração, verifique também autenticações anômalas e transferências de dados fora do padrão.
Procedimento de recuperação
Quando houver indícios de exploração, a CISA recomenda criar um backup da configuração, fazer factory reset e atualizar o appliance para a versão mais recente. Em sistemas virtuais e na nuvem, o procedimento recomendado inclui reconstruir a instância e atualizá-la antes de restaurar a configuração.
Depois da reconstrução, restaure apenas uma configuração validada e revise cada item recuperado. Redefina as senhas de todas as contas, incluindo contas locais, administrativas e de domínio. Revogue e reemita certificados armazenados, altere chaves de API e atualize credenciais do servidor de licenças.
A rotação deve abranger segredos que o appliance possa ter armazenado ou injetado em sessões. Também é necessário revogar sessões ativas, revisar registros de MFA e avaliar se sistemas internos alcançados pelo gateway precisam de investigação independente.
Conclusão
A CVE-2026-104935 deve ser tratada como uma prioridade imediata em qualquer ambiente Ivanti Connect Secure afetado. A combinação de bypass de autenticação, execução remota de comandos, exploração ativa e posição estratégica do appliance aumenta o risco de roubo de credenciais e movimento lateral.
O caminho recomendado é inventariar os equipamentos, preservar evidências, atualizar para uma versão corrigida, verificar sinais de exploração e rotacionar todos os segredos potencialmente expostos. Em caso de suspeita, uma simples atualização não basta: é necessário reconstruir o appliance a partir de uma origem confiável e investigar a rede.
Fontes primárias
CISA: CISA Urges Patching Newly Exploited Vulnerability in Ivanti Connect Secure.
Ivanti: Security Advisory Ivanti Connect Secure — CVE-2026-104935.
CVE.org: CVE-2026-104935.